


СКЗИ — средство криптографической защиты информации: программа или устройство, которое шифрует данные и каналы связи и подписывает документы по российским алгоритмам ГОСТ. Чтобы применять СКЗИ в защищаемых системах, у него должен быть сертификат ФСБ России на нужный класс защиты. Простой пример — КриптоПро CSP, с помощью которого сервер подписывает документы и устанавливает защищенное TLS-соединение по ГОСТ.
Сразу обозначим контекст. Эта статья — про серверную инфраструктуру для объектов КИИ, ИСПДн и ГИС, а не про клиентский КриптоПро для бухгалтера, который подписывает декларацию. Если вы оператор персональных данных по 152-ФЗ, владелец значимого объекта КИИ по 187-ФЗ или интегратор, который проектирует защищенную систему — здесь про то, какое железо взять под СКЗИ, как считать нагрузку TLS ГОСТ на CPU, когда нужен HSM, и какие именно сертификаты ФСБ требуются под ваш класс защищенности. Разберем по полочкам российские криптосистемы (КриптоПро, ViPNet, Континент, С-Терра), аппаратные модули, аттестацию и регулярные проверки. Отдельно разберем, как выбирают класс СКЗИ от КС1 до КА и от чего зависит нагрузка на процессор.
Что такое СКЗИ простым языком
Если коротко, это набор алгоритмов и инструментов для шифрования и электронной подписи, разрешенный к применению в России. Аналогия простая: СКЗИ — как сейф с подписью нотариуса, шифр-блок открывает только проверенный ключ, а каждый ход записан в журнал.
СКЗИ — это средства криптографической защиты информации
Юридическое определение из приказа ФСБ: средство криптографической защиты информации — программное или аппаратное средство, реализующее криптографические алгоритмы для защиты конфиденциальности, целостности или подлинности данных. На практике это означает три класса задач: шифрование каналов (TLS ГОСТ, IPsec), электронная подпись документов и транзакций, шифрование данных на диске или в БД.
Программные vs аппаратные СКЗИ
Программная криптография работает на обычном CPU. Это КриптоПро CSP, ViPNet CSP, OpenSSL Russian Edition — библиотеки и сервисы, которые на лету шифруют поток или подписывают документ. Дешевле, проще в развертывании, но нагружают процессор. Аппаратный криптомодуль (HSM, hardware security module) — отдельная плата или сетевое устройство с защищенной памятью для ключей и собственными чипами под криптооперации. Дороже, но снимает с CPU тысячи операций в секунду и физически защищает ключевой материал. Выбор между ними делают по нагрузке и требованиям к хранению ключей, а не по классу: КС3 реализуется без HSM. КриптоПро CSP 5.0 R3 сертифицирован ФСБ по классам КС1–КС3, при этом для КС3 нужны дополнительные средства защиты среды, например СЗИ «КриптоПро SPR».
Сертификация ФСБ России: классы КС1, КС2, КС3, КВ, КА
Сертификат ФСБ — это документ, подтверждающий, что криптосистема прошла государственные испытания и допущена к применению. ФСБ сертифицирует средства криптозащиты по пяти возрастающим классам, привязанным к модели нарушителя. КС1 защищает от внешнего нарушителя без доступа к рабочему месту. КС2 — от нарушителя с физическим доступом к помещению, но без прав на оборудование. КС3 — от нарушителя с правами пользователя в системе. КВ — от нарушителя с правами администратора. КА — от нарушителя со специальной подготовкой и доступом к разработке. Чем выше класс, тем жестче требования к самой криптосистеме, к опечатыванию корпуса и к доверенной загрузке. Для серверных задач массово используются КС1–КС3.
Где на сервере встречается СКЗИ
Криптография на сервере встречается на четырех уровнях. Разберем каждый.
Шифрование каналов: VPN-шлюзы, TLS, IPsec ГОСТ
Самый частый сценарий — защита канала между серверами или между сервером и клиентом. Реализуется либо через ГОСТ TLS (HTTPS с российскими шифрсьютами), либо через IPsec ГОСТ для site-to-site VPN. Внедрение требует криптошлюза вроде Континент 3.10, ViPNet Coordinator или С-Терра Шлюз. Под подбор серверов с правильной серверной обвязкой полезно сразу провести аудит безопасности — он показывает, где криптография реально нужна, а где избыточна.
Электронная подпись и квалифицированные сертификаты
Серверная подпись — это автоматизированное подписание документов, транзакций, журналов аудита. Используется КриптоПро DSS (сервис цифровой подписи) или сервер сертификации на базе КриптоПро УЦ. Алгоритм — ГОСТ Р 34.10-2012 с ключами 256 или 512 бит. Для большинства корпоративных задач производительности программного CSP хватает, а фактическую скорость подписи на своем железе проверяют нагрузочным тестом.
Защищенное хранение ключей в HSM
Закрытые ключи нельзя держать в файлах на диске сервера — украденный ключ означает компрометацию всех подписанных документов. Для серьезных задач используется HSM: ключи живут внутри защищенного железа, наружу не выгружаются никогда, операции подписи и шифрования происходят внутри модуля. Российские HSM (ViPNet HSM, КриптоПро HSM) сертифицированы ФСБ и поддерживают стандарт PKCS#11 для интеграции с приложениями.
Шифрование БД и файловой системы по ГОСТ
Третий сценарий — шифрование данных at rest. Реализуется либо на уровне СУБД (Postgres Pro Enterprise умеет ГОСТ TDE), либо через сертифицированные средства шифрования диска (КриптоПро NGate, ViPNet SafeDisk). Нужно ли шифрование в конкретной ИСПДн или на значимом объекте КИИ, определяет модель угроз: приказы ФСТЭК № 21 и № 239 не делают его обязательным для всех таких систем.
Регуляторика: когда СКЗИ обязательно
Использование криптозащиты — не вопрос «хочется или нет», а вопрос регуляторных требований. Разберем основные.
152-ФЗ для операторов персональных данных
Любая организация, обрабатывающая персональные данные граждан РФ, по 152-ФЗ обязана обеспечить их защиту. Для ИСПДн класс СКЗИ определяется не уровнем защищенности напрямую, а типом актуальных угроз и возможностями нарушителя по приказу ФСБ № 378 от 10.07.2014: при угрозах 1 типа нужен класс КА, 2 типа — КВ и выше, 3 типа — КС1 и выше, а выбор между КС1, КС2 и КС3 делают по возможностям нарушителя из модели угроз. Приказ ФСТЭК № 21 от 2013 года описывает конкретный перечень требований.
187-ФЗ для значимых объектов КИИ
Объекты критической информационной инфраструктуры по 187-ФЗ делятся на категории по значимости. Требования к их безопасности задает приказ ФСТЭК № 239: он устанавливает классы средств защиты информации и средств вычислительной техники, но отдельного требования к классу СКЗИ не содержит. Нормы «для значимых объектов КИИ нужен класс КС3 и выше» нет ни в приказе ФСБ № 378, ни в приказе ФСБ № 117. Если на объекте КИИ применяется криптографическая защита, класс СКЗИ выбирают по модели угроз.
Требования ФСТЭК к ГИС и автоматизированным системам
Техническую защиту информации в ГИС до 01.03.2026 регулировал приказ ФСТЭК № 17, с 01.03.2026 — приказ ФСТЭК № 117 от 11.04.2025, оба с классами защищенности К1–К3. Класс СКЗИ при этом задает не ФСТЭК, а ФСБ. Для ГИС действует приказ ФСБ России № 117 от 18.03.2025: минимальный класс берут из таблицы «уровень значимости информации × масштаб информационной системы» (от КС1 до КВ) и повышают по модели угроз. Если возможны атаки внутри контролируемой зоны без физического доступа, нужен КС2, с физическим доступом к СВТ с СКЗИ — КС3, с привлечением специалистов по анализу СКЗИ и НДВ прикладного ПО — КВ, через НДВ аппаратной среды — КА. Прямой привязки «класс ГИС К1 — СКЗИ класса КА» в нормах нет.
Аттестация информационной системы
Аттестация — финальный этап, когда независимая лаборатория ФСТЭК проверяет, что система соответствует объявленному классу защищенности. Без аттестата нельзя подключать ГИС к интернету или запускать ИСПДн уровня 1–2 в продакшене. Подготовка к аттестации включает разработку модели угроз, проектирование защиты, выбор сертифицированной криптосистемы под нужный класс, испытания и устранение замечаний.
Основные российские СКЗИ для серверов
В реестре ФСБ зарегистрированы десятки криптосистем, но в продакшен-инфраструктуре массово используются пять-шесть. Разберем ключевые.
КриптоПро CSP: де-факто стандарт для электронной подписи
КриптоПро CSP — самое распространенное в России программное СКЗИ. Сертифицирован ФСБ по классам до КС3 (зависит от версии и платформы). Используется для серверной электронной подписи, ГОСТ TLS, шифрования файлов. Поддерживает ОС Windows, Linux (включая Astra Linux SE и РЕД ОС), архитектуры x86-64, ARM, Эльбрус.
ViPNet (ИнфоТеКС): VPN-сеть и шифрование каналов
ViPNet Coordinator и ViPNet Client — экосистема ИнфоТеКС для построения корпоративных защищенных сетей по IPsec ГОСТ. Сертификация ФСБ по классам до КС3. Особенность — собственный реестр узлов и централизованное управление через ViPNet Administrator. Удобна для распределенных сетей с десятками филиалов.
Континент (Код Безопасности): криптошлюзы и UTM
Континент от компании «Код Безопасности» — это аппаратно-программные криптошлюзы для защиты периметра. Поддерживают ГОСТ TLS, IPsec, межсетевое экранирование с инспекцией трафика. Континент 3.10 — флагман с сертификацией до КС3. Подходит для крупных корпоративных сетей и значимых объектов КИИ.
С-Терра: криптошлюзы и MPLS-сценарии
С-Терра делает свои криптошлюзы (С-Терра Шлюз) и клиентское ПО (С-Терра Клиент). Сильная сторона — поддержка MPLS-сценариев и интеграция с операторскими сетями. Активно используется в телекоме, банковской сфере, ОПК.
Открытые ГОСТ-реализации в OpenSSL Russian Edition
Для разработчиков, которые хотят встроить ГОСТ-криптографию в свои приложения, есть OpenSSL Russian Edition с патчами от КриптоКом и других вендоров. Это не сертифицированное СКЗИ, но базовая ГОСТ-функциональность работает корректно. Для коммерческой эксплуатации с регуляторными требованиями нужно использовать сертифицированный продукт.
Аппаратные HSM и криптоплаты
Когда программной криптографии становится мало, в ход идут аппаратные модули. Разберем, зачем они нужны и какие есть на рынке.
Зачем HSM, если есть программный CSP
Главных причин три. Первая — производительность: HSM делает тысячи операций подписи в секунду, не нагружая основной CPU. Вторая — безопасность: ключи физически не покидают модуль, украсть их нельзя даже с правами root на хосте. Третья — требования к конкретным сервисам: для квалифицированных удостоверяющих центров и ряда банковских сценариев аппаратное хранение ключей закладывают в требования проекта. Класс СКЗИ сам по себе HSM не требует. Для проектов с импортозамещением серверной части полезно сразу планировать инфраструктуру вместе с переходом на отечественные платформы — в этом помогает импортозамещение серверов.
Российские HSM: ViPNet HSM, КриптоПро HSM, Соболь
Основные российские HSM — ViPNet HSM от ИнфоТеКС, флагман по интеграции с экосистемой ViPNet, и КриптоПро HSM, стандарт для УЦ и DSS-сервисов. Аккорд-АМДЗ от ОКБ САПР и «Соболь» от «Кода Безопасности» — не HSM, а модули доверенной загрузки, которые часто работают в связке с HSM для построения доверенной среды.
Интерфейсы: PCIe, USB, сетевой
HSM выпускаются в трех форм-факторах. PCIe-карта ставится в сервер, обеспечивает максимальную пропускную способность и низкую латентность. USB-токены (ruToken ЭЦП 3.0, JaCarta-2 SE) — для одного-двух пользователей, низкая производительность, но мобильность. Сетевой HSM — отдельное устройство в стойке с Ethernet-интерфейсом, обслуживает десятки серверов через сеть. Под высоконагруженные сценарии берется именно сетевой вариант.
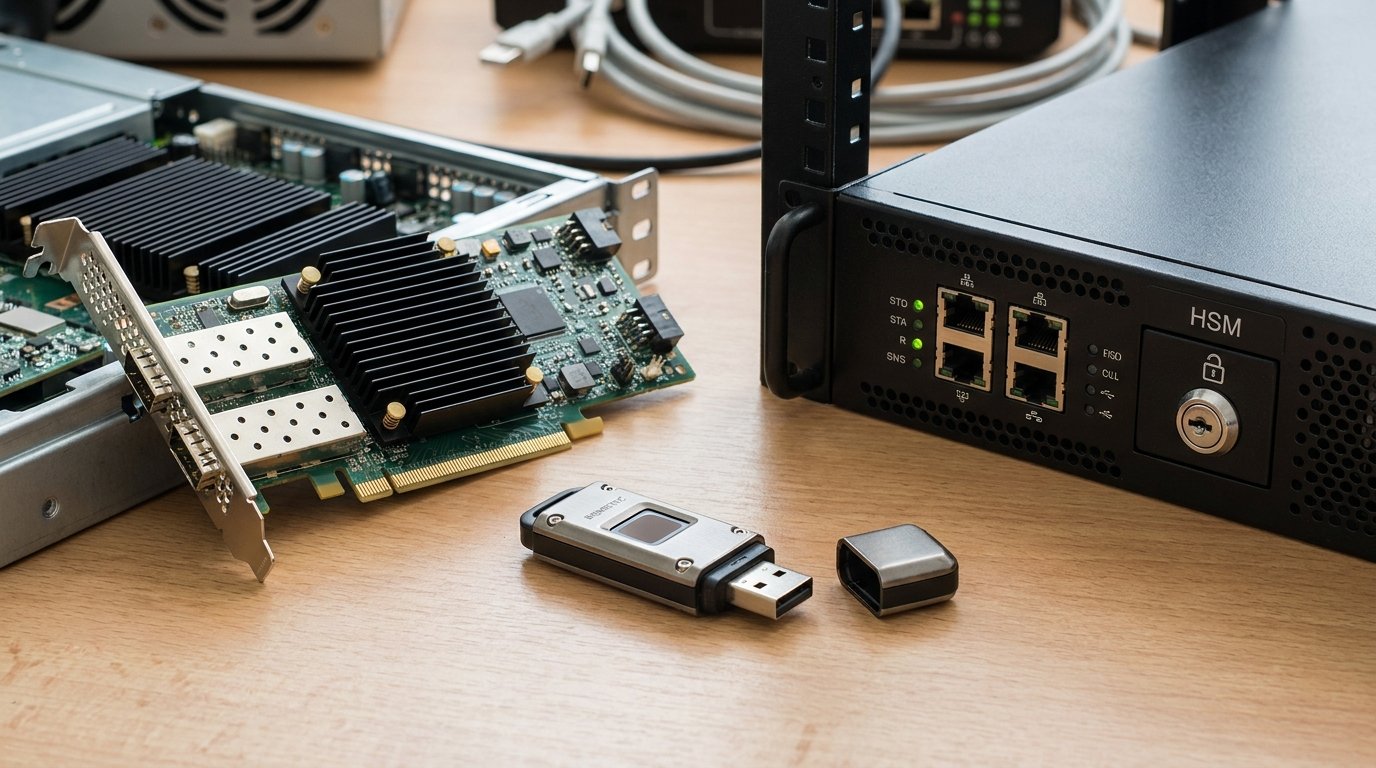
PKCS#11 как стандартный API для приложений
PKCS#11 — это стандартный программный интерфейс, через который любое приложение обращается к аппаратному модулю или токену. Все российские СКЗИ поддерживают PKCS#11, поэтому замена одного HSM на другой не требует переписывания приложения — нужно только переключить библиотеку и реквизиты ключей. Сетевые HSM подключаются к серверам через сетевое оборудование с выделенным management VLAN — этот сегмент изолируется от пользовательского трафика.
Нагрузка СКЗИ на сервер
Криптография не бесплатна для CPU. Разберем, сколько именно она ест.
Нагрузка ГОСТ-TLS на процессор
Программная криптография ГОСТ заметно нагружает процессор. Фактическую нагрузку оценивают нагрузочным тестом на целевом железе, а при высоких нагрузках выносят операции в HSM или используют аппаратное ускорение CPU. Результат теста зависит от версии СКЗИ, набора шифров, числа одновременных соединений и доли новых рукопожатий, поэтому цифры с чужого стенда на свой сервер не переносят.
Аппаратное ускорение через инструкции CPU
Современные CPU (Intel начиная с Ice Lake, AMD с Zen 3, отечественные Эльбрусы) имеют специальные инструкции для ускорения симметричной криптографии. Прирост зависит от алгоритма, версии СКЗИ и процессора, поэтому его оценивают тестом на целевом железе. КриптоПро CSP, ViPNet и другие СКЗИ научились использовать эти инструкции автоматически.
HSM снимает с CPU тысячи операций подписи в секунду
Если основная нагрузка — асимметричная криптография (электронная подпись, обмен ключами), CPU здесь медленнее. Подпись по ГОСТ Р 34.10-2012 на эллиптических кривых заметно нагружает процессор, а HSM ViPNet или КриптоПро выполняет эти операции внутри модуля без нагрузки на основной CPU. Производительность конкретной модели HSM берут из ее спецификации и проверяют на пилоте. Для высоконагруженных УЦ или DSS-сервисов HSM становится обязательным.
Требования к железу под СКЗИ
Сертификация ФСБ — это не только программа, но и требования к оборудованию. Разберем основные.
Поддерживаемые ОС и архитектуры (x86, Эльбрус, ARM)
Большинство российских криптосистем работают на x86-64 под Linux (Astra Linux SE, РЕД ОС, Альт) и Windows Server. КриптоПро CSP поддерживает Эльбрус (e2k), что важно для импортозамещения по 187-ФЗ. Серверная архитектура ARM (Ampere Altra, Байкал) поддерживается выборочно — уточняйте у вендора СКЗИ. При выборе серверов под криптозадачи всегда сверяйтесь с матрицей совместимости конкретного СКЗИ.
Совместимость BIOS/UEFI и Secure Boot
Для классов КС2 и выше требуется доверенная загрузка — гарантия, что ОС не подменена. UEFI Secure Boot работает только с подписанными загрузчиками, что часто несовместимо с сертифицированными ОС из реестра. На практике берутся серверы с возможностью отключения Secure Boot или с поддержкой пользовательских ключей подписи. Роль аппаратного модуля в контроле старта раскрывает материал «TPM и доверенная загрузка».
Опечатывание корпуса (требование класса КС3 и выше)
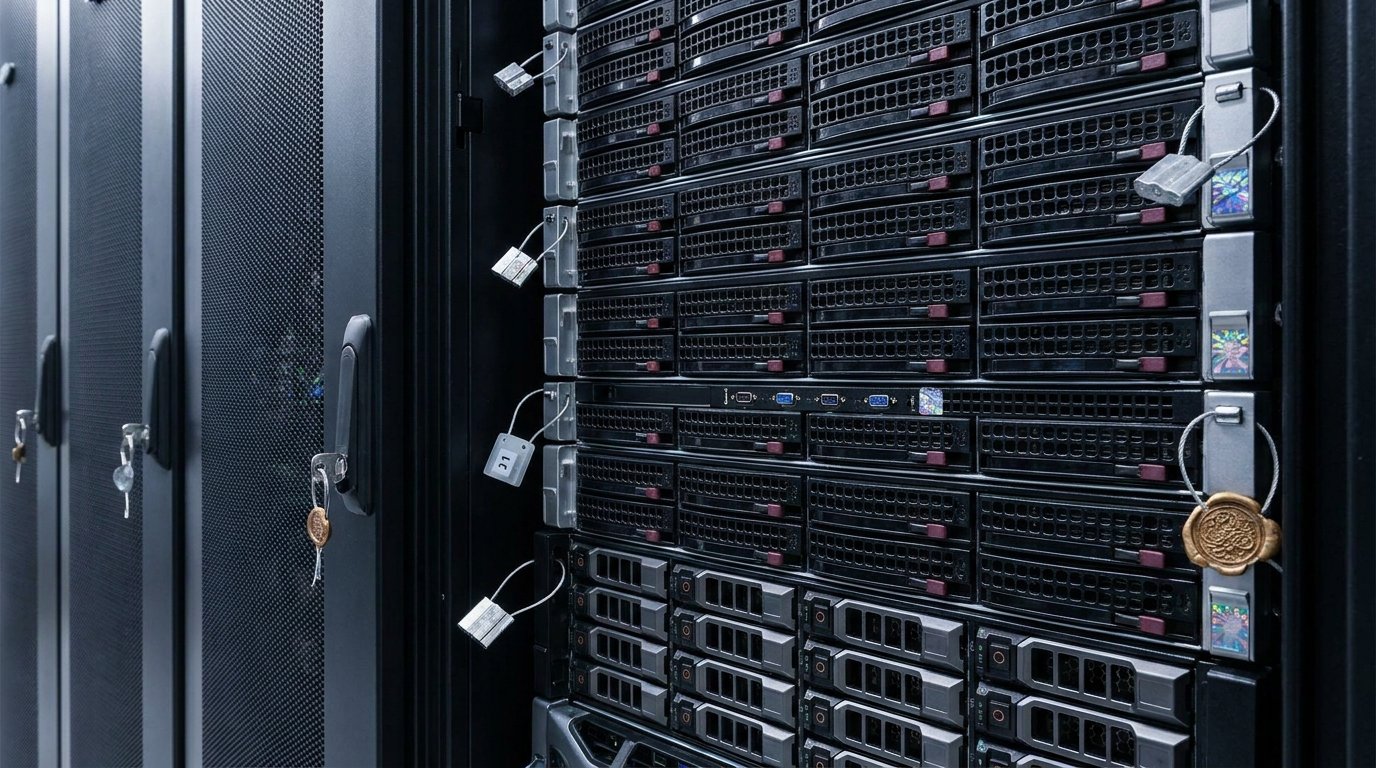
Для КС3 и выше корпус сервера должен быть опечатан так, чтобы любое вскрытие оставляло видимые следы. На практике это специальные пломбы, наклейки с инвентарным учетом и журналом доступа. Сервер ставится в стойку с замком, доступ — только в присутствии уполномоченного сотрудника.
Аппаратные средства доверенной загрузки: Соболь, Аккорд
Доверенная загрузка реализуется через отдельный аппаратный модуль — Соболь-PCI Express, Аккорд-АМДЗ. Этот модуль контролирует целостность BIOS, MBR, ядра ОС перед запуском. Если что-то изменилось — система не стартует. Нужен ли такой модуль, определяют правила эксплуатации (формуляр) выбранного исполнения СКЗИ и модель угроз: для КС3 требуются дополнительные средства защиты среды, и модуль доверенной загрузки — один из вариантов.
Эксплуатация: ключи, журналы, регламенты
Развернуть СКЗИ — половина работы. Дальше начинается каждодневная эксплуатация по регламенту.
Хранение ключевой информации и носители ruToken/JaCarta
Закрытые ключи и сертификаты живут на сертифицированных носителях: ruToken ЭЦП 3.0, JaCarta-2 SE, ESMART Token. Для серверных задач ключи могут лежать в HSM. На обычном диске хранить ключи запрещено для всех классов выше КС1. Регламент допуска предписывает выдачу токенов под подпись с журналом возвратов.
Журналирование событий безопасности 6+ месяцев
Все операции СКЗИ — создание ключей, подписи, шифрование, неудачные попытки — пишутся в журнал. Срок хранения — минимум 6 месяцев, для значимых объектов КИИ — 3 года и больше. Журналы пересылаются в централизованную SIEM-систему для корреляции журналов с другими событиями: Kaspersky KUMA (Kaspersky Unified Monitoring and Analysis Platform), MaxPatrol SIEM, RuSIEM. Kaspersky KICS (Kaspersky Industrial CyberSecurity) — другой продукт, для защиты промышленных систем, а не SIEM.
Регламенты допуска и регулярные проверки
Доступ к криптосистеме регулируется регламентом: список допущенных сотрудников с обоснованием, процедуры выдачи и отзыва ключей, инструкции на случай компрометации. Регулярные проверки — раз в квартал или раз в полгода — фиксируют, что регламент соблюдается, журналы анализируются, отзыв уволенных сотрудников происходит вовремя.
Типовые ошибки при внедрении СКЗИ
Опыт показывает, какие промахи делают команды при первом развертывании.
СКЗИ без сертификата под нужный класс защищенности
Самая частая ошибка — взять любое СКЗИ, не определив требуемый класс по модели угроз. Например, ставят версию СКЗИ, сертифицированную только по КС1, в систему, где модель угроз допускает атаки внутри контролируемой зоны и требует КС2. При аттестации это всплывает, и систему не пускают в продакшен. Правило простое: класс сертифицированного исполнения СКЗИ должен быть не ниже класса, который следует из модели угроз и приказа ФСБ для данного типа системы (№ 378 для ИСПДн, № 117 для ГИС).
Программный CSP в роли HSM на высоких нагрузках
Вторая ошибка — попытка заменить HSM программной криптографией на нагрузках в десятки тысяч операций в секунду. CPU не справляется, latency растет, бизнес-процессы тормозят. Решение очевидное — сразу планировать HSM под высоконагруженные сценарии (УЦ, DSS, банковский эквайринг). При этом HSM выбирают именно по нагрузке или для хранения ключей, а не по классу СКЗИ, а требования к железу и сертификату удобно сразу зафиксировать в документации, опираясь на разбор того, как прописать сервер с ГОСТ-шифрованием в ТЗ на закупку.
Несовместимость СКЗИ с виртуализацией и контейнерами
Многие сертифицированные СКЗИ привязаны к конкретному физическому хосту через серийный номер или TPM. После миграции виртуальной машины на другой хост лицензия слетает, а работа СКЗИ в виртуальной среде допускается только в условиях, указанных в его сертификате и формуляре, и для старших классов они жестче. Перед внедрением в виртуалку или контейнер всегда уточняйте у вендора СКЗИ.
Внедряете СКЗИ для оператора ПДн, ГИС или объекта КИИ? Наши инженеры подберут сервер под КриптоПро, ViPNet, Континент, рассчитают нагрузку TLS ГОСТ, спроектируют HSM-инфраструктуру и помогут с аттестацией. Закажите аудит ИТ-инфраструктуры — на выходе получите готовую спецификацию.
Сравнительная таблица российских СКЗИ
| Продукт | Тип | Класс ФСБ | Сценарий |
|---|---|---|---|
| КриптоПро CSP | Программное | до КС3 | Электронная подпись, ГОСТ TLS |
| ViPNet CSP / Coordinator | Программно-аппаратное | до КС3 | IPsec ГОСТ, VPN-сеть |
| Континент 3.10 / TLS | Программно-аппаратное | до КС3 | Криптошлюзы, периметр |
| С-Терра Шлюз | Программно-аппаратное | до КС3 | MPLS, телеком, ОПК |
| ViPNet HSM | Аппаратное | до КВ | Хранение ключей, высокие RPS |
| КриптоПро HSM | Аппаратное | до КВ | УЦ, DSS, банки |
| OpenSSL Russian Edition | Программное | без сертификата | Разработка, тесты |
Часто задаваемые вопросы (FAQ)
Что такое СКЗИ и зачем оно нужно?
Это сертифицированные ФСБ средства криптографической защиты информации. Применяются для шифрования каналов (TLS ГОСТ, IPsec), электронной подписи, защиты ключей в HSM и шифрования данных в БД. Обязательны для операторов персональных данных, значимых объектов КИИ и государственных информационных систем.
Чем отличается КриптоПро CSP от ViPNet?
КриптоПро CSP — программное СКЗИ под электронную подпись и ГОСТ TLS, де-факто стандарт для отчетности, документооборота, серверной подписи. ViPNet — экосистема для построения защищенных IP-VPN сетей с централизованным управлением узлами. Часто используются вместе: КриптоПро для подписи, ViPNet для канала.
Когда обязательно использовать СКЗИ с сертификатом ФСБ?
Когда система обрабатывает персональные данные (152-ФЗ), относится к значимым объектам КИИ (187-ФЗ) или является государственной информационной системой (ФСТЭК № 17). Конкретный класс СКЗИ (КС1–КА) для ИСПДн определяют по типу актуальных угроз и возможностям нарушителя (приказ ФСБ № 378), для ГИС — по таблице приказа ФСБ № 117 с повышением по модели угроз.
Что такое HSM и когда он нужен серверу?
HSM — аппаратный криптомодуль, который хранит закрытые ключи в защищенной памяти и выполняет криптооперации внутри себя. Нужен при высоких нагрузках на подпись, при работе удостоверяющего центра, для квалифицированных подписей в банках и эквайринге. Класс КС3 сам по себе HSM не требует: его закрывает программное СКЗИ с дополнительными средствами защиты среды.
Тормозит ли СКЗИ работу сервера?
Программная криптография ГОСТ заметно нагружает процессор. Фактическую нагрузку оценивают нагрузочным тестом на целевом железе, а при высоких нагрузках выносят операции в HSM или используют аппаратное ускорение CPU. На современных Xeon и EPYC с поддержкой инструкций ускорения шифрования просадка минимальна. На высоких нагрузках помогает HSM — он берет на себя тысячи операций без нагрузки на основной процессор.
Можно ли использовать СКЗИ в виртуальной машине?
Для классов КС1 — да, при условии что сертификат вендора это явно разрешает. Для КС2 и выше виртуализация чаще запрещена или требует отдельной сертификации связки СКЗИ + гипервизор. Перед внедрением в виртуальной среде сверяйтесь с конкретным сертификатом ФСБ.
Какой класс СКЗИ нужен для ИСПДн уровня 1-4?
Прямого соответствия «уровень защищенности — класс СКЗИ» нет: класс определяется типом актуальных угроз и возможностями нарушителя по приказу ФСБ № 378 от 10.07.2014. При угрозах 1 типа нужен класс КА, 2 типа — КВ и выше, 3 типа — КС1 и выше, а выбор между КС1, КС2 и КС3 делают по возможностям нарушителя из модели угроз.
Подходит ли «Эльбрус» для серверов с СКЗИ?
Да. КриптоПро CSP официально поддерживает архитектуру e2k (Эльбрус) под Astra Linux SE и Альт. Производительность ниже, чем на топовых Xeon, но для типовых корпоративных нагрузок достаточно. Для импортозамещения значимых объектов КИИ это рабочий вариант.
Итоги
СКЗИ на сервере требует системного подхода. Это инженерная дисциплина, которая включает выбор класса СКЗИ по модели угроз, расчет нагрузки на CPU и решение по HSM, выполнение условий эксплуатации из формуляра (доверенная загрузка, опечатывание, контроль доступа), журналирование с хранением минимум полгода и регулярные проверки по регламенту. Главный ориентир — приказы ФСБ № 378 и № 117, приказы ФСТЭК № 21, № 239 и № 117 от 11.04.2025 и сертификаты ФСБ на конкретные продукты.
Под массовые задачи берутся КриптоПро CSP плюс ViPNet или Континент. Под высокие нагрузки и значимые объекты КИИ — HSM с PKCS#11. Архитектура «Эльбрус» подходит для импортозамещения, x86 с Astra Linux SE — для большинства задач. Если правильно посчитать класс защищенности, выбрать сертифицированную криптосистему и заранее проектировать аттестацию — внедрение проходит без сюрпризов, а аттестат соответствия выдается с первого захода.