

Когда заходит разговор о безопасности сервера, первыми вспоминают сетевые экраны, антивирусы и разграничение прав. Всё это работает на уровне программного кода — и здесь скрыта системная уязвимость: код можно скопировать, модифицировать или обойти. TPM закрывает принципиально другой уровень — аппаратный.
Trusted Platform Module, или модуль доверенной платформы — это специализированный микрочип, который встраивается в материнскую плату или устанавливается в отдельный разъём. Его задачи — хранить криптографические секреты, контролировать целостность загрузочной цепочки и не допускать утечки данных даже при физическом доступе к железу. Главное, что отличает аппаратную защиту от программной: ключи генерируются внутри чипа и никогда не покидают его в открытом виде. Никакой вирус, никакой руткит и никакой администратор с правами суперпользователя не вытащит секреты из чипа программными средствами.
Что умеет модуль доверенной платформы
TPM решает задачи, которые программными средствами закрыть невозможно. Именно физическая изоляция секретов делает чип незаменимым там, где ставки высоки.
Вот что делает модуль:
- Хранит ключи шифрования. Секреты генерируются и лежат в защищённой области контроллера. Добраться до зашифрованных данных без этой конкретной микросхемы физически нельзя.
- Измеряет состояние системы. При каждом включении TPM снимает хэши компонентов: прошивки, загрузчика, конфигурации. Если что-то изменилось — факт фиксируется.
- Поддерживает доверенную загрузку. В связке с Secure Boot он проверяет цифровую подпись загрузчика и ядра ОС прежде, чем те начнут выполняться.
- Делает BitLocker удобным. Без модуля каждый рестарт требует ручного ввода ключа. С чипом диск разблокируется автоматически — если конфигурация платформы не изменилась.
Версии TPM: 1.2 и 2.0
Модуль существует в двух поколениях, которые принципиально различаются криптографической базой.
Версия 1.2 появилась в 2003 году и опирается на SHA-1 и RSA-1024. Оба алгоритма сегодня считаются ненадёжными: SHA-1 имеет известные уязвимости, RSA-1024 не отвечает современным стандартам стойкости. Windows 11 и часть корпоративных платформ с этим поколением не работают.
Версия 2.0 — актуальный стандарт. Поддерживает SHA-256, RSA-2048 и алгоритмы на эллиптических кривых (ECC). Архитектура гибкая: при необходимости подключаются дополнительные криптоалгоритмы. Для всех современных серверов нужна именно вторая версия.
| Параметр | TPM 1.2 | TPM 2.0 |
|---|---|---|
| Хэш-алгоритм | SHA-1 | SHA-256 |
| Асимметричное шифрование | RSA-1024 | RSA-2048, ECC |
| Поддержка Windows 11 | Нет | Да |
| Актуальность | Устаревшая | Современная |
Windows Server 2022 рекомендует версию 2.0 для активации BitLocker и Credential Guard. Проверить поколение на Windows просто: Win+R → `tpm.msc`.
Аппаратный чип и программный fTPM
Модуль бывает физическим и программным. Разница становится принципиальной там, где требования к безопасности высоки.
Аппаратный контроллер
Физический TPM — отдельный контроллер с собственным процессором, памятью и генератором случайных чисел. Подключается к материнской плате через стандартный 20-пиновый разъём. Ключи лежат в защищённой области контроллера и никогда не передаются в оперативную память в открытом виде. Даже при полном физическом доступе к плате извлечь секреты без специализированного оборудования практически невозможно.
Многие серверные платы поставляются без установленного чипа по умолчанию, но с разъёмом под него — это стоит уточнять ещё на этапе закупки.
fTPM и PTT
fTPM (firmware TPM) — реализация TPM в прошивке процессоров AMD. Работает в изолированной среде внутри CPU и по функциональности близка к физическому варианту.
PTT (Platform Trust Technology) — аналогичное решение от Intel, встроенное в Intel Management Engine. Отдельного контроллера не требует.
Для большинства корпоративных задач fTPM и PTT вполне достаточны. Принципиальная разница появляется там, где требуется абсолютная физическая изоляция хранилища секретов — например, в сертифицированных криптографических системах. В таких случаях дискретный чип предпочтительнее.
Как TPM взаимодействует с BIOS и UEFI
Модуль инициализируется в самом начале загрузки — ещё до запуска операционной системы. Вся его работа завязана на прошивку, и без правильной настройки UEFI чип просто не заработает.
В настройках прошивки можно включить или отключить TPM и выбрать режим: дискретный (физический контроллер) или программный (PTT/fTPM). Для машин с Windows Server 2022 и BitLocker чип нужно включить в UEFI ещё до установки операционной системы — иначе настроить шифрование не получится.
Secure Boot и TPM
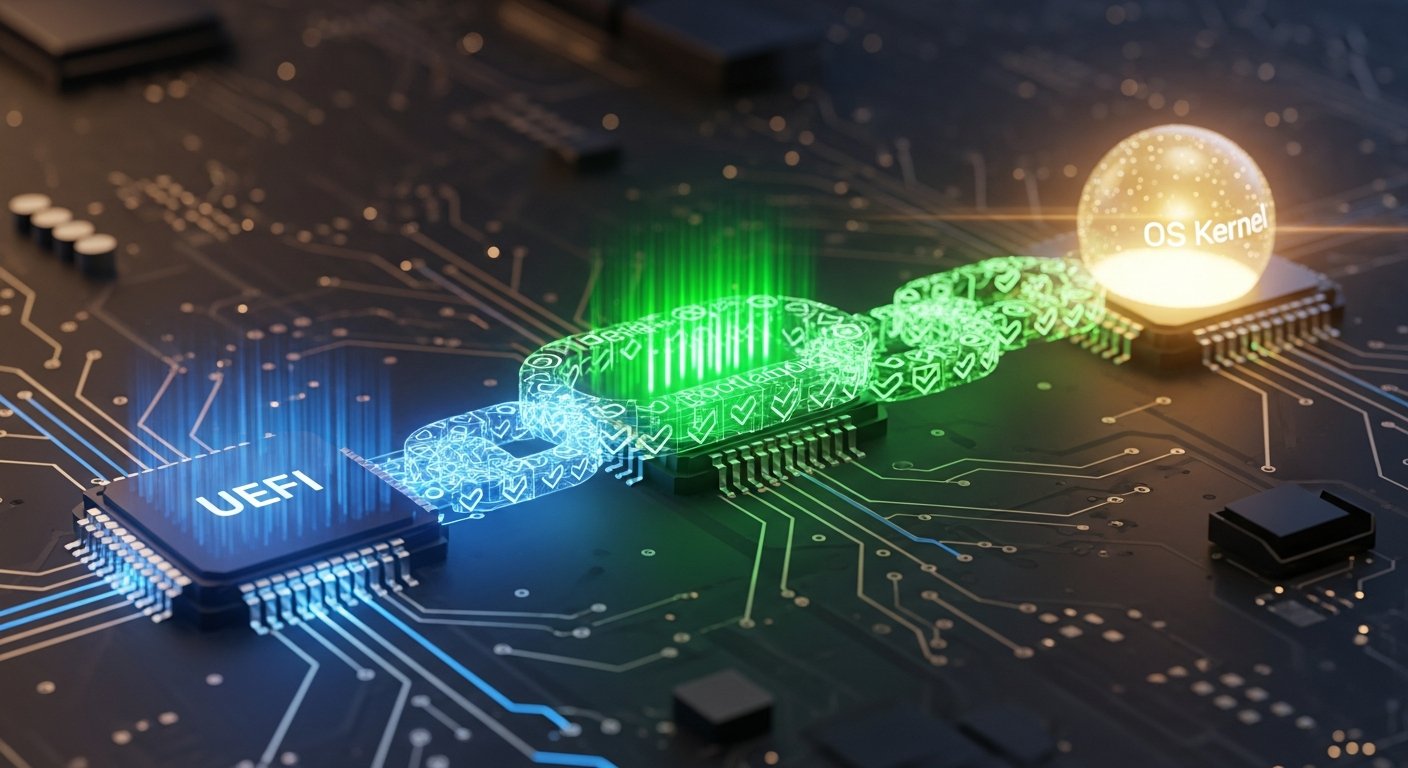
Secure Boot в UEFI проверяет цифровую подпись загрузчика. Модуль доверенной платформы идёт дальше: он не только фиксирует подпись, но и снимает измерения всех компонентов старта. Эта цепочка называется Measured Boot — доверенной загрузкой.
При доверенной загрузке машина принимает только то ПО, которое присутствовало на момент «запечатывания» конфигурации. Изменить загрузчик, стартовать с чужого носителя, поменять настройки BIOS — всё это нарушает цепочку измерений и блокирует доступ.
BitLocker и TPM на сервере
BitLocker — технология полнодискового шифрования Microsoft. На сервере она защищает накопители: если диск физически извлечь и подключить к другой машине, прочитать данные не выйдет.
Именно в паре с чипом BitLocker раскрывается полностью. Без модуля каждый рестарт требует ввода PIN или подключения USB с ключом восстановления — что неприемлемо для автономной среды. Когда микросхема присутствует, перезагрузка проходит автоматически: платформа проверила целостность — диск разблокирован. Как только что-то меняется — BitLocker запрашивает ключ восстановления.
Для машин, которые хранят персональные данные или коммерческую тайну в арендованных стойках ЦОД, это стандартная схема защиты от кражи носителей.
TPM и HSM: в чём разница
Аппаратный модуль безопасности (HSM) часто упоминается рядом с TPM, но это принципиально разные устройства с разными задачами.
Модуль доверенной платформы — встроенный чип, который защищает конкретную машину: хранит её ключи, контролирует её загрузку. Он не рассчитан на масштабные криптографические операции.
HSM — отдельное устройство (карта PCIe, USB-токен или сетевой модуль), работающее как промышленный криптосервис. Генерирует тысячи ключей в секунду и обслуживает сотни клиентов одновременно. Применяется в банках, удостоверяющих центрах и PKI-инфраструктурах.
Вывод простой: для шифрования дисков и доверенной загрузки достаточно TPM. Когда нужен криптографический сервис масштаба организации — берут HSM.
Когда TPM обязателен
Не каждой машине требуется этот чип, но есть ситуации, где его отсутствие создаёт реальную проблему.
- BitLocker без ручного ввода. Без модуля каждый рестарт требует вмешательства оператора. В автоматической среде это нежизнеспособно.
- Credential Guard. Защита учётных данных в изолированной среде виртуализации Windows Server требует версии 2.0.
- Аттестация в облаке. Azure и ряд других платформ требуют TPM 2.0 как подтверждение целостности узла.
- Регуляторные требования. Для объектов КИИ и государственных структур требования к доверенной загрузке де-факто означают наличие аппаратного чипа.
Для серверов, которые обрабатывают чувствительные данные или входят в защищённый периметр, TPM 2.0 — базовый элемент аппаратной безопасности.
Как проверить наличие TPM
На Windows Server: Win+R → `tpm.msc` — откроется консоль управления. Если модуль есть и активен, отобразятся статус и версия. Альтернатива через PowerShell: `Get-Tpm`.
В Linux: `ls /dev/tpm*` или `tpm2_getcap properties-fixed` из пакета tpm2-tools.
В прошивке сервера раздел с настройками обычно называется Security или Trusted Computing — там видно тип активного чипа и его режим работы.
Для машин, которые планируется включить в защищённый контур, аудит безопасности обязательно включает проверку наличия и корректной конфигурации модуля.
Типичные ошибки при работе с TPM
Чип отключён в прошивке, хотя физически установлен. Большинство плат поставляются с отключённым модулем по умолчанию. При попытке включить BitLocker или Secure Boot система сообщает об отсутствии TPM — хотя он на месте. Решение: зайти в UEFI, найти раздел Security или Trusted Computing и активировать.
Путаница между версиями. Windows 11 и часть корпоративного ПО требуют поколение 2.0. Это выясняется при обновлении ОС — и оказывается, что старый контроллер версии 1.2 не подходит. Поколение легко проверить через `tpm.msc` или диспетчер устройств.
Потеря ключа восстановления BitLocker. При шифровании накопителя ключ привязывается к конкретному чипу. Если модуль был сброшен (например, после обновления прошивки), плата заменена или включён режим обслуживания — BitLocker запросит ключ восстановления. Без него данные недоступны. Нужно сохранить его в Active Directory, Azure AD или на бумаге — до начала шифрования.
Обновление прошивки без подготовки. Апдейт BIOS/UEFI может изменить состояние TPM или вызвать его сброс. Перед обновлением следует приостановить BitLocker командой `Manage-BitLocker → Suspend protection`, иначе после перезагрузки придётся вводить ключ восстановления.
fTPM для высококритичных задач. Программная реализация внутри процессора проще в обходе при физическом доступе, чем отдельный контроллер на плате. Для машин с конфиденциальными данными предпочтительнее дискретный чип.
Модуль есть, а Secure Boot выключен. Это два разных механизма, работающих в паре. Одного лишь чипа недостаточно: без Secure Boot загрузчик не проверяется, и атака на цепочку загрузки остаётся возможной.
Чеклист: TPM в корпоративной инфраструктуре
Проверка наличия и статуса:
- Модуль включён в настройках UEFI (Security / Trusted Computing)
- Версия чипа соответствует требованиям ОС и ПО: 2.0 для Windows 11 и современных серверных платформ
- Статус проверен через `tpm.msc` или PowerShell: `Get-Tpm`
BitLocker:
- Шифрование включено на системных разделах серверов и рабочих станций
- Ключи восстановления сохранены в Active Directory или другом защищённом хранилище
- BitLocker приостанавливается перед обновлением прошивки BIOS/UEFI
Secure Boot:
- Secure Boot включен в UEFI
- Загрузчик ОС подписан и проходит верификацию при запуске
Корпоративное управление:
- Политики настроены через групповые политики или Microsoft Endpoint Manager
- Дискретный контроллер используется там, где требования к безопасности повышенные
Документирование:
- Зафиксированы серийные номера модулей на критичных узлах
- В регламент замены оборудования включен перенос ключей BitLocker
Сценарии применения
Офисные ноутбуки и рабочие станции. Сотрудники работают с корпоративными документами на ноутбуках. BitLocker с привязкой к TPM защищает данные при краже или потере устройства: диск без родного чипа просто не откроется. Это стандарт для любой компании с мобильными сотрудниками.
Серверы с конфиденциальными данными. Базы данных или файловые хранилища с персональными данными в арендованных стойках. Шифрование накопителей в паре с TPM защищает от ситуации, когда диск физически вытащили из стойки: без родного чипа прочитать его не получится.
Объекты КИИ и госструктуры. Приказы ФСТЭК и требования 187-ФЗ предусматривают защиту загрузочного процесса. Чип с Secure Boot и измерением целостности через PCR-регистры — один из технических способов выполнить это требование.
Виртуальная инфраструктура. На платформах VMware vSphere и Microsoft Hyper-V виртуальным машинам можно назначить виртуальный TPM (vTPM). Это позволяет включить BitLocker внутри VM без физического контроллера — применяется при шифровании виртуальных дисков с чувствительными данными.
Облако и VDI. При работе с виртуальными рабочими столами vTPM защищает образ диска пользователя от несанкционированного монтирования: скопированный образ без связанного ключа расшифровать не удастся.
На каком оборудовании есть TPM
В корпоративном сегменте найти сервер без TPM-разъёма уже сложно — чип стал отраслевым стандартом.
Серверы. YADRO VEGMAN, Supermicro и другие корпоративные платформы поставляются с дискретным контроллером или с разъёмом под него. На уровне Data Center поддержка TPM — норма.
Корпоративные ноутбуки. ThinkPad, EliteBook, Latitude — версия 2.0 установлена по умолчанию. Это требование корпоративных закупок уже несколько лет.
Рабочие станции. Большинство профессиональных машин комплектуются физическим модулем.
Потребительские ПК. В современных домашних компьютерах TPM присутствует в виде fTPM (Intel PTT или AMD fTPM). Для BitLocker и Windows 11 этого достаточно, хотя физически он менее защищен, чем дискретный вариант.
Насколько сложно включить BitLocker с TPM
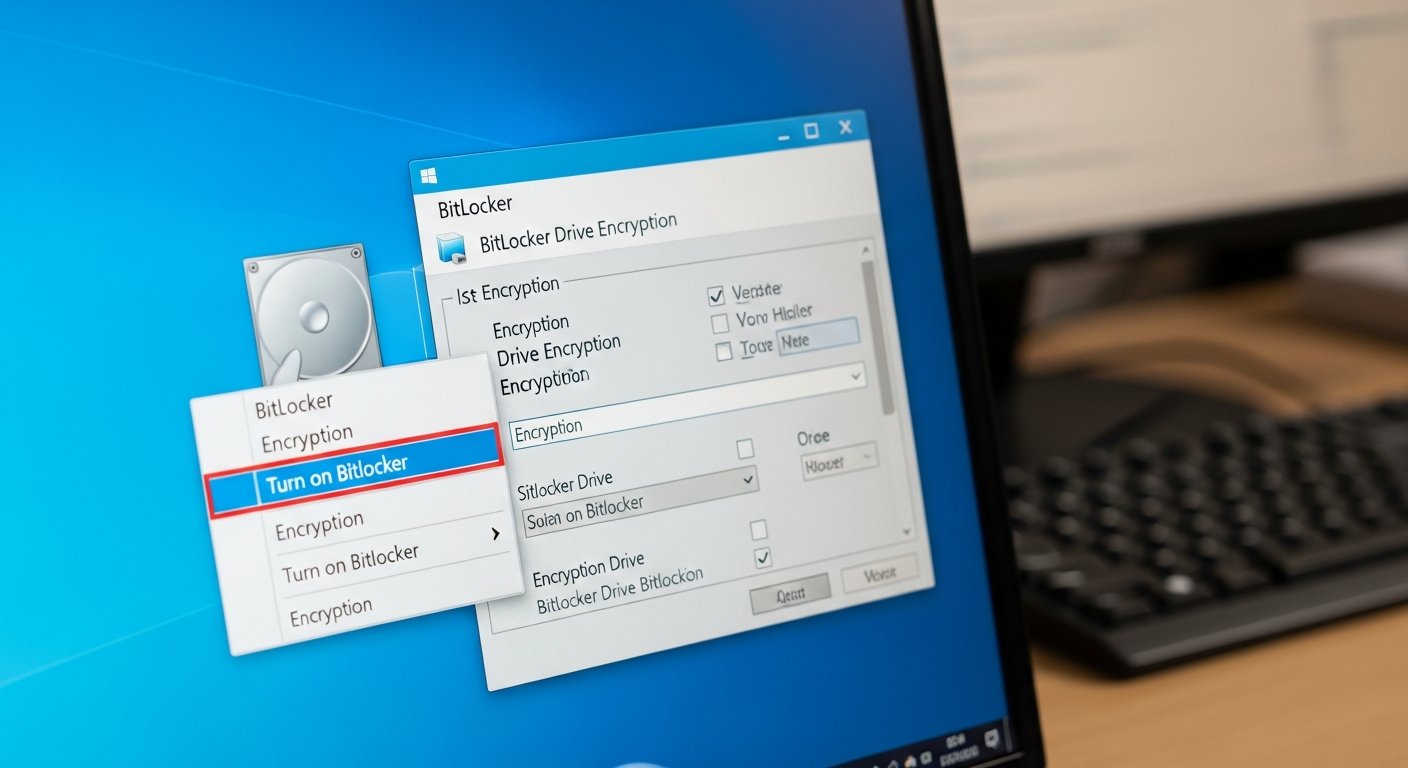
Если чип уже активирован в прошивке — включение BitLocker в Windows 10/11 Pro занимает несколько кликов.
Правой кнопкой на диске C: → «Включить BitLocker» → выбрать способ сохранения ключа (рекомендуется в Active Directory или в файл) → «Начать шифрование». Операционная система шифрует диск в фоне за несколько часов, не прерывая работу.
При следующем запуске чип автоматически проверяет цепочку доверия и разблокирует накопитель без ввода пароля. Пользователь не замечает разницы.
Сложность возникает при корпоративном развертывании: настройка GPO для всего парка, централизованное хранение ключей в Active Directory, мониторинг через Microsoft Endpoint Manager. Для единичного ноутбука — это рядовая пятиминутная задача.
Признаки проблем с TPM
Windows 11 сообщает «TPM не обнаружен» при установке. Чип отключен в прошивке. Нужно зайти в UEFI (Del или F2 при старте), найти раздел Security или Advanced → Trusted Computing и включить модуль.
BitLocker запрашивает ключ восстановления при каждой загрузке. Контроллер не подтверждает целостность платформы. Возможные причины: обновилась прошивка, изменился порядок загрузки в UEFI, включен режим отладки. Решение — приостановить и снова активировать BitLocker, чтобы чип запомнил новую конфигурацию.
После замены материнской платы BitLocker блокирует систему. Новая плата — новый контроллер. Старый ключ BitLocker был привязан к предыдущему чипу. Расшифровать накопитель можно только ключом восстановления. Это штатное поведение защиты, а не сбой.
tpm2_getcap возвращает ошибку в Linux. Либо модуль отключен в BIOS, либо не запущен демон tpm2-abrmd. Проверка: `systemctl status tpm2-abrmd`. Если не работает — `systemctl start tpm2-abrmd`.
Итоги
TPM — аппаратный фундамент безопасности. Чип хранит ключи шифрования так, что их невозможно извлечь программными средствами, обеспечивает доверенную загрузку и позволяет BitLocker работать в автоматическом режиме. Версия 2.0 актуальна, 1.2 — устарела.
Практический порядок действий: проверить наличие разъёма на плате, при необходимости установить физический контроллер, включить в UEFI, настроить Secure Boot и шифрование накопителей.
Поможем с безопасностью серверной инфраструктуры
Инженеры Serverzilla помогут подобрать серверы с поддержкой TPM 2.0 и СХД под зашифрованные хранилища. При необходимости поддержим импортозамещение серверной платформы с сохранением требований по безопасности. Оставьте заявку.
Часто задаваемые вопросы
Что происходит при замене материнской платы?
При замене платы меняется и физический контроллер — вместе с ним теряются все сохранённые секреты: ключи шифрования, данные аттестации, значения PCR-регистров. Зашифрованный накопитель не запустится автоматически. Правильный порядок: перед заменой приостановить защиту командой `manage-bde -protectors -disable C:`, установить новую плату, инициализировать модуль, возобновить шифрование. Если порядок нарушен — потребуется ключ восстановления из Active Directory или облачного хранилища.
TPM 1.2 против TPM 2.0: в чём практическая разница?
Версия 1.2 — стандарт 2003 года с SHA-1 и ограниченным набором функций. Версия 2.0, принятая в 2014 году, работает с SHA-256, поддерживает алгоритмы на эллиптических кривых и несколько одновременных иерархий ключей. Требование Windows 11 к наличию именно второго поколения — одна из причин, почему часть парка оборудования 2017–2018 годов не проходит официальное обновление.
Работает ли TPM в виртуальных машинах?
Да. Hyper-V поддерживает виртуальный TPM начиная с Windows Server 2016 — внутри гостевой машины он выглядит как обычный контроллер версии 2.0. VMware vSphere добавил аналогичную функцию в версии 6.7. При миграции между хостами виртуальный модуль переносится вместе с машиной. Шифрование внутри таких VM работает полноценно.
Как собирать данные о состоянии TPM централизованно?
Через Microsoft Intune или SCCM собираются отчёты: версия чипа, статус инициализации, наличие ключей. В доменной среде это реализуется через групповую политику с аттестацией здоровья устройства или через PowerShell-скрипты, опрашивающие WMI-класс Win32_TPM.
Нужен ли пароль BIOS вместе с TPM?
Да — это взаимодополняющие уровни защиты. Пароль прошивки не даёт злоумышленнику изменить настройки загрузки и обойти чип. Без него атакующий с физическим доступом может переключить режим загрузки и попытаться считать накопитель на другом железе. Комбинация трёх элементов — TPM, пароль прошивки, шифрование накопителя — практически полностью закрывает сценарий физического доступа.
Сколько времени занимает развёртывание TPM в корпоративном домене?
Для парка из 100 рабочих станций: разработка политики — один рабочий день, пилотный тест — одна неделя, поэтапное развёртывание — две-три недели. Итого около месяца при наличии выделенного специалиста.
Нужен ли TPM для работы Windows Server?
Обязательным требованием для большинства версий Windows Server он не является. Но для BitLocker без ручного ввода ключа при каждом рестарте — необходим. Credential Guard и ряд других механизмов безопасности также требуют версию 2.0.
Можно ли установить TPM после сборки сервера?
Да, если на материнской плате есть разъём. Аппаратный модуль — это отдельный контроллер, который устанавливается в специальный коннектор. Нужно убедиться, что версия совместима с платой и что UEFI его поддерживает.
Чем fTPM отличается от аппаратного TPM по безопасности?
fTPM работает в изолированной среде внутри CPU, аппаратный — на отдельном контроллере. Для большинства корпоративных задач разница несущественна. Физический чип предпочтительнее там, где нужна абсолютная изоляция хранилища секретов — например, в сертифицированных криптографических системах.
Что такое PTT и на каких серверах оно есть?
PTT — Platform Trust Technology, реализация TPM от Intel, встроенная в Intel Management Engine. Присутствует на большинстве современных серверных платформ Intel, включается в настройках UEFI. Функционально эквивалентна версии 2.0 для задач BitLocker и Secure Boot.
Сбрасывается ли TPM при смене оборудования?
Чип привязан к материнской плате, а не к операционной системе. При замене платы ключи BitLocker становятся недоступны без ключа восстановления. Поэтому перед заменой нужно сохранить этот ключ и деактивировать шифрование.
Как TPM связан с Secure Boot?
Secure Boot в UEFI проверяет подпись загрузчика. Модуль доверенной платформы дополняет это измерением состояния: записывает хэши компонентов при каждом старте системы. Если они совпадают с эталоном — загрузка признаётся доверенной. Вместе они образуют полную цепочку доверия.
Нужен ли отдельный HSM, если есть TPM?
Для шифрования накопителей и доверенной загрузки чипа достаточно. HSM нужен, когда сервер выступает криптографическим сервисом: выдаёт сертификаты, подписывает транзакции, обслуживает большое число клиентов. Это принципиально разные уровни задач.
Работает ли TPM с Linux?
Да, версия 2.0 полноценно поддерживается в большинстве дистрибутивов. Основной инструментарий — пакеты tpm2-tools и демон tpm2-abrmd из стандартных репозиториев Ubuntu, Debian, RHEL, Astra Linux.
Шифрование накопителей с привязкой к чипу реализуется через LUKS и связку Clevis + tang. При загрузке LUKS-раздел расшифровывается автоматически, если контроллер подтвердил целостность среды. Вводить пароль вручную не требуется.
Доверенная загрузка строится через systemd-boot или GRUB с Secure Boot и Measured Boot. Контроллер записывает хэши загрузчика и ядра в PCR-регистры. Если конфигурация изменилась — ключ для LUKS не выдаётся и накопитель автоматически не расшифровывается.
Статус можно проверить командой: `tpm2_getcap properties-fixed`