

Аппаратное шифрование
Подбираем серверные SED-накопители стандарта TCG Opal 2.0 — шифрование выполняет контроллер диска, СУБД работает на полной скорости
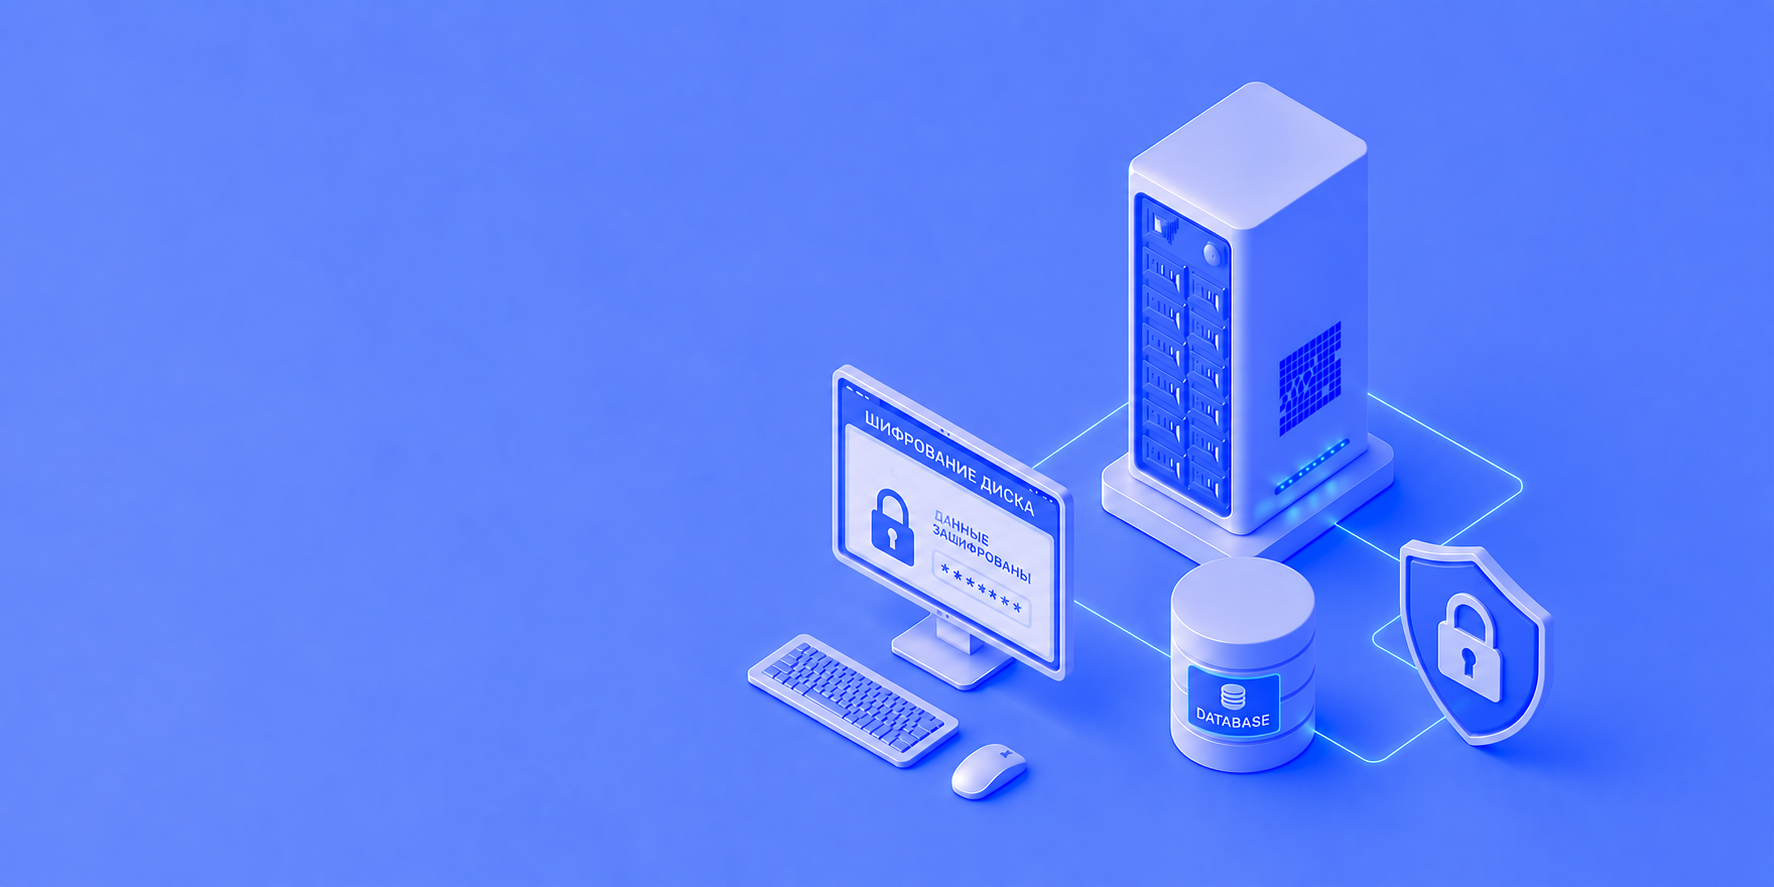
Кража накопителя из стойки ЦОД или списание сервера с остаточной информацией - прямой путь к утечке персональных данных. Для компаний, оперирующих финансовыми или медицинскими базами, такой инцидент оборачивается проверкой регулятора и крупным штрафом. Шифрование на уровне диска снимает риск физического доступа: на чужом железе накопитель без ключа остаётся бесполезным шумом. Сервер базы данных с шифрованием подбираем под СУБД, ФЗ-152 и ФСТЭК, передаём как готовый комплекс под ключ
 В реестре

Рейтинг компании


Бэкап-лента, потерянная при перевозке, или диск из выведенного сервера с медкартами в чужих руках — основание для штрафа Роскомнадзора. Шифрование на уровне диска и связанные средства защиты закрывают сценарий физического доступа
Аппаратное шифрование
Подбираем серверные SED-накопители стандарта TCG Opal 2.0 — шифрование выполняет контроллер диска, СУБД работает на полной скорости
Защищённое хранение
Настраиваем модуль TPM 2.0 для безопасного хранения ключей и привязки накопителей к конкретному серверу
TDE-шифрование
Дополняем стек технологией TDE на уровне СУБД (MS SQL, Oracle Advanced Security, Postgres Pro Enterprise) — двойной контур защиты
Соответствие требованиям ФЗ
Закрываем требования ФЗ-152 и 187-ФЗ для значимых объектов КИИ, подбираем оборудование под сертификацию ФСТЭК и сценарий импортозамещения
Накопители с поддержкой аппаратного шифрования
Управление ключами: TPM, KMS, HSM
Производительность СУБД при шифровании на лету
Оставьте заявку, и мы свяжемся с вами в ближайшее время

Базовая конфигурация для среднего бизнеса

Расширенная конфигурация для финтеха и медицинских центров

Отказоустойчивая конфигурация для государственных учреждений


Анализируем сегмент
финтех, медицина или КИИ - от этого зависит уровень защищённости (УЗ-1, УЗ-2) и набор регуляторных требований (ФЗ-152, 187-ФЗ, приказ ФСТЭК №21)

Выбираем технологию шифрования
SED для прозрачной защиты на лету, программный LUKS/BitLocker для серверов на дисках без SED, TDE на уровне СУБД для двойного контура

Подбираем накопители
тип (NVMe, SAS, SATA), объём, стандарт (TCG Opal 2.0, FIPS 140-2 уровень 2 или 3), производителя из реестра радиоэлектронной продукции Минпромторга

Проектируем управление ключами
TPM 2.0 на одном сервере, внешний KMS или HSM для парка, escrow-хранилище для аварийного восстановления
Проверяем совместимость
со стеком СУБД и резервного копирования (Veeam, Acronis, российские аналоги), учитываем TDE-поддержку в PostgreSQL/Postgres Pro Enterprise/MS SQL/Oracle
Закладываем регламент
ротации ключей и плановый тест аварийного восстановления зашифрованной базы из escrow
Настройка и ввод в эксплуатацию
Масштабирование при росте парка серверов
Мониторинг, ротация ключей и аудит
Специалисты Serverzilla подготовят конфигурацию с SED-накопителями, TPM и TDE под вашу СУБД, рассчитают двухконтурное шифрование и подберут оборудование под сертификацию ФСТЭК
Аппаратное SED выполняет специализированный чип контроллера накопителя - нагрузки на CPU нет, ключ не попадает в оперативную память. LUKS и BitLocker шифруют файловую систему силами процессора и отнимают 5–15% на OLTP. SED безопаснее, но требует совместимых дисков.
На SED просадка околонулевая. Программное шифрование снижает производительность на 5–15%. TDE на уровне СУБД добавляет 3–7%. На правильно подобранной платформе шифрование не выходит за рамки SLA по времени отклика.
TPM 2.0 на материнской плате - стандарт для одного сервера. Для парка серверов используем внешний KMS или HSM. Для государственных систем - российский HSM с сертификацией ФСТЭК. В критичных конфигурациях ключи дублируются в escrow-хранилище.
Да, для значимых объектов КИИ собираем сервер из реестра радиоэлектронной продукции Минпромторга, СЗИ - сертифицированные ФСТЭК, СУБД из реестра отечественного ПО. Решение проходит требования 187-ФЗ, ФЗ-152 и приказ ФСТЭК №21.
Заполните форму, и мы проведём бесплатный аудит: проверим серверы, сети и системы безопасности, определим риски и предложим план перехода на отечественное оборудование.