8 (800) 302-34-73

Подбор коммутатора с поддержкой VLAN для сегментации сети

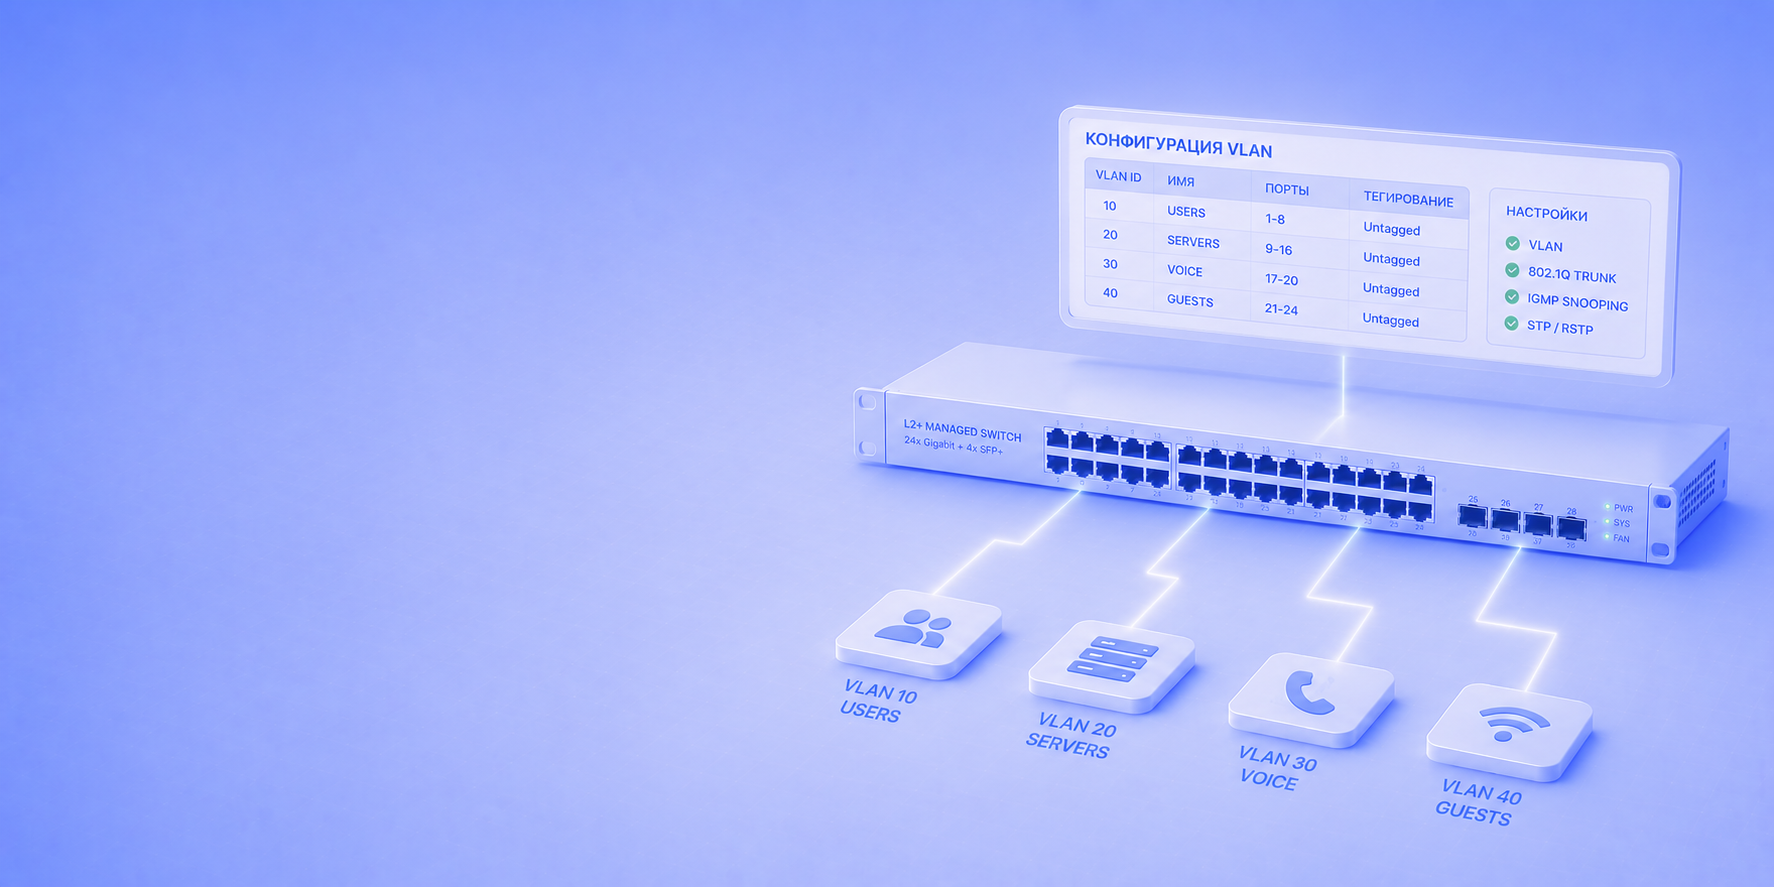
В офисе с бухгалтерией, гостевым WiFi, видеонаблюдением и серверной плоская сеть без разделения — это риск утечки и компромет одного сегмента распространяет проблему на всю инфраструктуру. Эту задачу мы закрываем управляемым коммутатором с VLAN 802.1Q: проектируем схему сегментации и сдаем под ключ с настроенными ACL

{ серверные решения }

Что меняется в архитектуре при VLAN-сегментации

Виртуальная сеть изолирует трафик на уровне канального стека: устройства из разных виртуальных сегментов не видят друг друга без явной маршрутизации через L3-устройство. Это снижает риск утечки данных, ограничивает доменную область вещания и упрощает применение политик безопасности

Проектирование сетевой сегментации

Проектирование сетевой сегментации

Проектируем схему сегментации под вашу структуру отделов и сервисов
Подбор управляемого коммутатора

Подбор управляемого коммутатора

Подбираем управляемый коммутатор L2+ или L3 с поддержкой 802.1Q и ACL
Настройка VLAN-портов

Настройка VLAN-портов

Настраиваем тегированные и нетегированные порты под подключение серверов и ПК
Организация межвлановой маршрутизации

Организация межвлановой маршрутизации

Активируем межвлановую маршрутизацию на L3-коммутаторе с ACL-фильтрами
Мониторинг сетевой статистики

Мониторинг сетевой статистики

Подключаем мониторинг межвлановой статистики по SNMP в Zabbix или PRTG
{ о нас }

Технические характеристики и преимущества решений

Расчет схемы сегментации под структуру компании
Расчет схемы сегментации под структуру компании

Сначала аудируем текущую структуру: какие отделы, какие сервисы, кто с кем должен общаться. Типовая схема для офиса: отдельные VLAN для бухгалтерии, отдела разработки, общего офиса, гостевой сети WiFi, IP-телефонии, видеонаблюдения и серверной с СУБД. Между VLAN — явные правила доступа через ACL на L3-коммутаторе или межсетевом экране
802.1Q, VTP, MVRP и Private VLAN

802.1Q, VTP, MVRP и Private VLAN

Стандарт 802.1Q тегирует кадры идентификатором VLAN на магистральных портах между коммутаторами. VTP и MVRP синхронизируют список VLAN между коммутаторами автоматически — это удобно для крупных сетей с десятками коммутаторов. Private VLAN изолирует устройства внутри одной подсети — нужен для гостевого WiFi и публичных DMZ-зон
Совместимость с Eltex, QTECH, Cisco и HPE Aruba
Совместимость с Eltex, QTECH, Cisco и HPE Aruba

VLAN-функциональность есть у всех управляемых коммутаторов. Российские Eltex MES2400/MES3500 и QTECH QSW поддерживают 802.1Q, MVRP, Private VLAN, межвлановую маршрутизацию L3 и ACL. Cisco Catalyst, HPE Aruba и Juniper EX дают расширенные опции вроде VRF и VXLAN — для крупных кампусов и распределенных площадок

Оставьте заявку, и мы свяжемся с вами в ближайшее время

{ конфигурации }

Готовые решения для VLAN-сегментации

L2+ коммутатор для офиса с 4–6 VLAN

Управляемый коммутатор 24 порта с поддержкой 802.1Q, MVRP, Private VLAN
4 аплинка SFP+ для подключения к ядру сети или маршрутизатору
ACL на канальном уровне для базовой фильтрации MAC и портов
Управление через CLI, веб-интерфейс и SNMP v3 с шифрованием

L3-коммутатор с межвлановой маршрутизацией для среднего офиса

48 портов 1G с PoE+, 4 аплинка 10G SFP+
Аппаратная маршрутизация между VLAN с поддержкой OSPF
ACL на сетевом уровне с фильтрацией по IP, портам и протоколам
Резервированный блок питания и стекирование с MLAG

Распределенная фабрика VXLAN для кампуса

Два коммутатора Spine и 4–8 Leaf с поддержкой VXLAN EVPN
Растяжение L2-доменов между зданиями через L3-маршрутизацию
Изоляция трафика на уровне VNI с микросегментацией
Платформа Eltex или Cisco Nexus с интеграцией в SDN-контроллер
{ проводим работу в несколько этапов }

Что влияет на конфигурацию VLAN-коммутатора

  1. 1 этап

    Число логических сегментов сети

    от 4 базовых до 50+ для крупного кампуса

  2. 2 этап

    Уровень межвлановой маршрутизации

    на L3-коммутаторе или отдельном межсетевом экране

  3. 3 этап

    Требование к ACL и фильтрации

    простые правила или продвинутая микросегментация

  4. 4 этап

    Гостевая зона WiFi и DMZ

    нужна ли Private VLAN с изоляцией клиентов

  5. 5 этап

    Импортозамещение

    для КИИ берем Eltex или QTECH из реестра Минцифры

{ характеристики }

Технический сервис и внедрение под ключ

Проектирование схемы и пусконаладка

Сначала собираем требования и проектируем схему VLAN под вашу структуру отделов и сервисов. Согласовываем матрицу разрешений: кому с кем можно общаться. После выезда инженер монтирует коммутатор в стойку, настраивает VLAN и ACL по согласованной схеме и проводит проверку доступности между сегментами с тестовой нагрузкой

Масштабирование при росте числа VLAN

При росте числа сегментов до 30+ переходим с ручной настройки на динамические протоколы MVRP или GVRP — это синхронизирует список VLAN между коммутаторами без правки конфигов на каждом устройстве. Для распределенных площадок и облачных нагрузок собираем VXLAN-фабрику с растяжением L2-доменов

Мониторинг и аудит межвлановой статистики
После пусконаладки берем коммутатор на удаленное сопровождение. Раз в квартал проверяем счетчики трафика по VLAN, тестируем правила ACL и журнал блокировок. По итогам обновляем матрицу разрешений с учетом изменений в инфраструктуре
{ свяжитесь с нами }

Получите расчет VLAN-коммутатора за 1 рабочий день

Оставьте заявку — за 1 рабочий день инженеры Serverzilla подберут коммутатор под вашу схему сегментации и пришлют 2–3 варианта с ценами и сроками поставки

{ FAQ }

Часто задаваемые вопросы о VLAN-коммутаторах

Сегментация снижает риск утечки данных при компромете одного устройства, ограничивает доменную область вещания и упрощает применение политик безопасности. В офисе с бухгалтерией, гостевым WiFi и серверной разделение на VLAN — это базовый уровень защиты.

При активном обмене трафиком между VLAN внутри офиса L3-коммутатор разгружает основной маршрутизатор — пакеты идут на скорости wire-speed. Под обмен с интернетом и серверной DMZ маршрутизацию оставляем на межсетевом экране.

В работу под ключ входит аудит текущей структуры, согласование матрицы разрешений между сегментами, монтаж коммутатора, настройка VLAN и ACL, проверка доступности между сегментами. Гарантия на коммутатор — 36–60 месяцев, на проектные и монтажные работы — 12 месяцев.

Для объектов КИИ берем Eltex или QTECH из реестра Минцифры с сертификатом ФСТЭК. Микросегментация и ACL на канальном и сетевом уровнях соответствуют требованиям приказов ФСТЭК по защите информации. Это закрывает 187-ФЗ.
{ свяжитесь с нами }

Остались вопросы? Оставьте заявку и мы свяжемся с вами
в ближайшее время

Заполните форму, и мы проведём бесплатный аудит: проверим серверы, сети и системы безопасности, определим риски и предложим план перехода на отечественное оборудование.