

Разграничение доступа к файлам
Разворачиваем SMB-шары с NTFS-разграничением по доменным группам и наследуемыми правами на подпапки
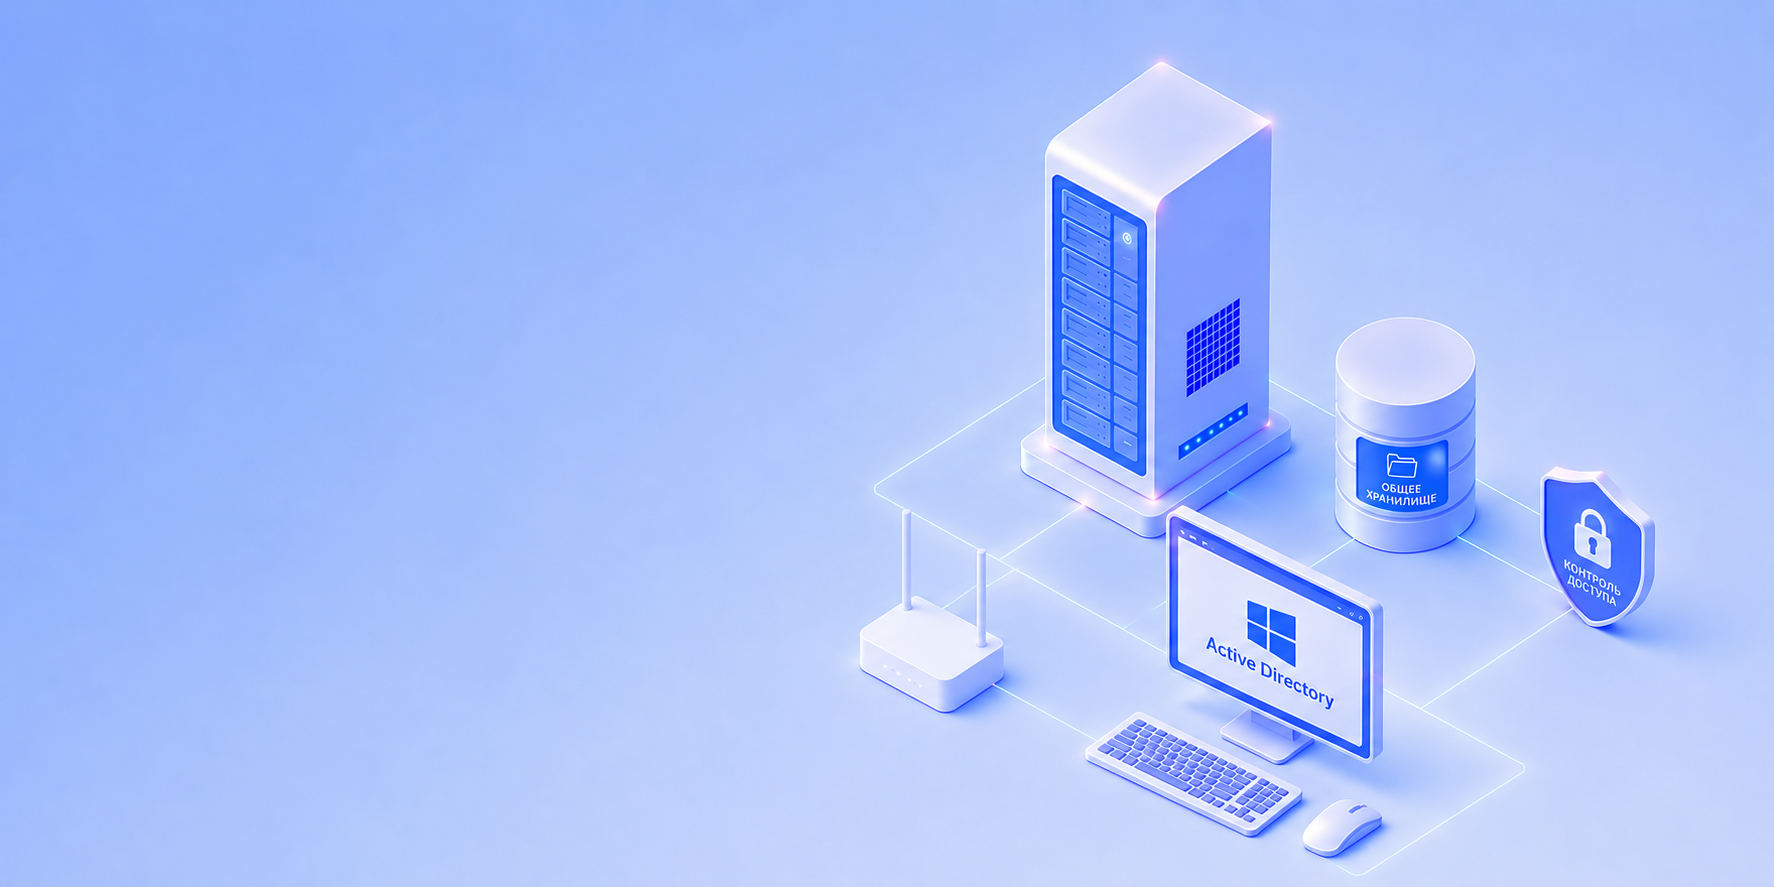
Общее хранилище в домене Active Directory дает централизованное хранение документов с разграничением по группам, версионированием тома и аудитом обращений. Файловый сервер для домена Active Directory мы подбираем под фактический объем папок и сценарии работы — конфигурация выдерживает десятки одновременных сессий SMB и защищает данные от шифровальщиков и единичного сбоя диска
 В реестре

Рейтинг компании


Когда у компании 30+ сотрудников, общая папка на одном из ПК превращается в свалку без прав доступа, бэкапа и аудита. Файловый сервер с интеграцией в AD закрывает эту проблему сразу на нескольких уровнях: документы лежат в одном месте, права на чтение и запись назначаются группам AD, а обращения логируются для расследований
Разграничение доступа к файлам
Разворачиваем SMB-шары с NTFS-разграничением по доменным группам и наследуемыми правами на подпапки
Отказоустойчивое файловое хранилище
Cобираем дисковую подсистему RAID 10 или RAID 6 на 4–30 ТБ полезного объема под рабочие документы
Теневые копии файлов
Настраиваем теневые копии (Volume Shadow Copy) с откатом до 30 предыдущих версий файла
Резервное копирование данных
Поднимаем регулярный бэкап на отдельный узел с проверкой восстановления раз в квартал
Аудит доступа и соответствие ФЗ-152
Включаем аудит обращений к чувствительным папкам для расследования инцидентов и соответствия ФЗ-152
Расчет файлового сервера для Active Directory
Дисковая подсистема, RAID и теневые копии
Совместимость с AD на Windows Server и Samba на Linux
Оставьте заявку, и мы свяжемся с вами в ближайшее время

Хранилище на Windows Server с NTFS-правами и AD-группами

Хранилище на Samba с интеграцией в AD через sssd

Кластер DFS с репликацией между офисами и DR-площадкой


Аудит структуры хранения
текущая структура папок и модель прав доступа — аудируем до проектирования, чтобы не переносить существующий беспорядок в новую систему

Баланс скорости и объёма
cоотношение активных данных и архива — определяет баланс между быстрым RAID 10 и ёмким RAID 6

Отказоустойчивость и DR
наличие удаленных офисов или требования к DR — нужен ли DFS-кластер или достаточно одного узла с бэкапом

Контроль доступа и аудит
требования к аудиту обращений — если данные подпадают под ФЗ-152, настраиваем журнал на уровне SACL с хранением и ротацией
Защита от шифровальщиков
риск шифровальщика — проектируем изолированный бэкап-узел без прямого сетевого доступа с рабочих станций
Настройка и ввод в эксплуатацию
Масштабирование при росте объема общих папок
Мониторинг и аудит обращений к файлам
Специалисты Serverzilla подготовят конфигурацию под объём данных и число сотрудников. Мы рассчитаем дисковую подсистему, схему резервного копирования и предложим конфигурацию с запасом под рост объема данных
Типовая практика — 30–50 ГБ на сотрудника на актуальные документы, плюс 2–3-кратный запас под архив за 3 года. Для 50 пользователей это 1,5–2,5 ТБ актуальных данных и 5–7 ТБ архива. С учетом теневых копий и журналов итоговый полезный объем составляет 8–10 ТБ. Точный расчет ведем по реальной структуре данных и темпам роста.
NTFS-разграничение управляет правами на конкретный файл или папку — кто может читать, изменять, удалять. Групповые политики управляют поведением рабочих станций и пользователей — какие приложения запускаются, какие диски подключаются. На файловом сервере используются оба механизма: NTFS-ACL для прав на данные, GPO для подключения сетевых дисков и установки клиентских политик.
Да, Samba 4 с интеграцией в домен через sssd поддерживает Windows-ACL и групповое разрешение имён. Astra из реестра Минцифры закрывает требования по импортозамещению ОС. При миграции с Windows-стека проверяем модель ACL, делаем тестовую выгрузку и обучаем администраторов работе с Samba и Linux-инструментами.
Защита строится в несколько слоёв: версионные снапшоты с откатом до 30 дней, инкрементный бэкап на отдельный узел с отключением сетевой записи, антивирусный сканер на сервере с проверкой при доступе, аудит обращений с подозрительной активностью (массовая запись или переименование файлов). При раннем обнаружении инцидента восстановление идёт из снапшота за минуты, при позднем — с бэкапа за часы.
Зависит от конфигурации. При работе с персональными данными мы берем платформы из реестра Минпромторга и ставим отечественную ОС из реестра Минцифры, настраиваем шифрование тома и аудит обращений — это закрывает требования ФЗ-152 и упрощает закупку по 44-ФЗ и 223-ФЗ.
Заполните форму, и мы проведём бесплатный аудит: проверим серверы, сети и системы безопасности, определим риски и предложим план перехода на отечественное оборудование.