

XSpider и MaxPatrol VM — продукты Positive Technologies для выявления уязвимостей и управления ими. Их сертификаты ФСТЭК России подтверждают соответствие установленным требованиям, включая контроль отсутствия недекларированных возможностей. В государственных информационных системах и на значимых объектах критической информационной инфраструктуры сертифицированное средство применяют, когда это следует из требований к конкретной системе и ее модели угроз. Требования к серверу под оба инструмента растут вместе с числом сканируемых активов: увеличивается нагрузка на процессор и оперативную память, а также растет объем дисковой подсистемы под хранение истории проверок.
Читатель этого материала уже определился с выбором инструмента — XSpider, MaxPatrol VM или оба сканера вместе и оценивает, сколько ресурсов заложить в сервер под сканирование. Требования у платформ разные: XSpider опрашивает узлы по сети без установки агентов, а MaxPatrol VM хранит растущую базу инвентаризации активов. Из-за этого нагрузка на процессор и память у двух инструментов складывается по-разному, а дисковая подсистема растет с учетом глубины хранимой истории.
Зачем сертификат ФСТЭК для сканеров уязвимостей
Сертификат ФСТЭК России подтверждает, что сканер уязвимостей ФСТЭК прошел оценку соответствия установленным требованиям, включая контроль отсутствия недекларированных возможностей, то есть неописанных функций, способных создавать угрозу безопасности. Проверка НДВ входит в обязательную сертификацию средств защиты информации для государственных информационных систем и объектов критической информационной инфраструктуры.
Допустимость конкретной версии продукта в контуре ГИС или значимого объекта КИИ проверяют по действующему сертификату, проектным требованиям и модели угроз. XSpider и MaxPatrol VM имеют материалы о сертификации ФСТЭК, но заказчику все равно нужно сверить область действия сертификата и условия эксплуатации с параметрами своей системы. Серверы с сертифицированными средствами защиты информации подбирают только после такой проверки.
Чем XSpider отличается от MaxPatrol по задачам и архитектуре
XSpider — сетевой сканер уязвимостей: он обращается к узлам инфраструктуры по сетевым протоколам и не требует установки агентов на сканируемые машины. Инструмент подходит для периодических проверок — точечного или планового сканирования подсети, сервера или группы узлов.
MaxPatrol устроен иначе — это платформа управления уязвимостями с непрерывным сбором данных об активах. Система ведет инвентаризацию оборудования и программного обеспечения, приоритизирует найденные уязвимости по критичности и хранит историю изменений состояния каждого актива. Для разовой проверки сегмента сети чаще выбирают XSpider, для постоянного мониторинга парка активов — MaxPatrol VM. Нередко оба инструмента внедряют вместе: XSpider закрывает точечное сканирование, MaxPatrol VM — непрерывный процесс управления уязвимостями.
Требования к серверу под MaxPatrol VM: диск, память, процессор
Конфигурация сервера под MaxPatrol VM зависит от числа сканируемых активов, чем больше узлов в инвентаризации, тем выше нагрузка на базу данных платформы и дисковую подсистему. Система хранит не только текущий срез уязвимостей, но и историю изменений по каждому активу, поэтому объем базы растет с каждым циклом сканирования.
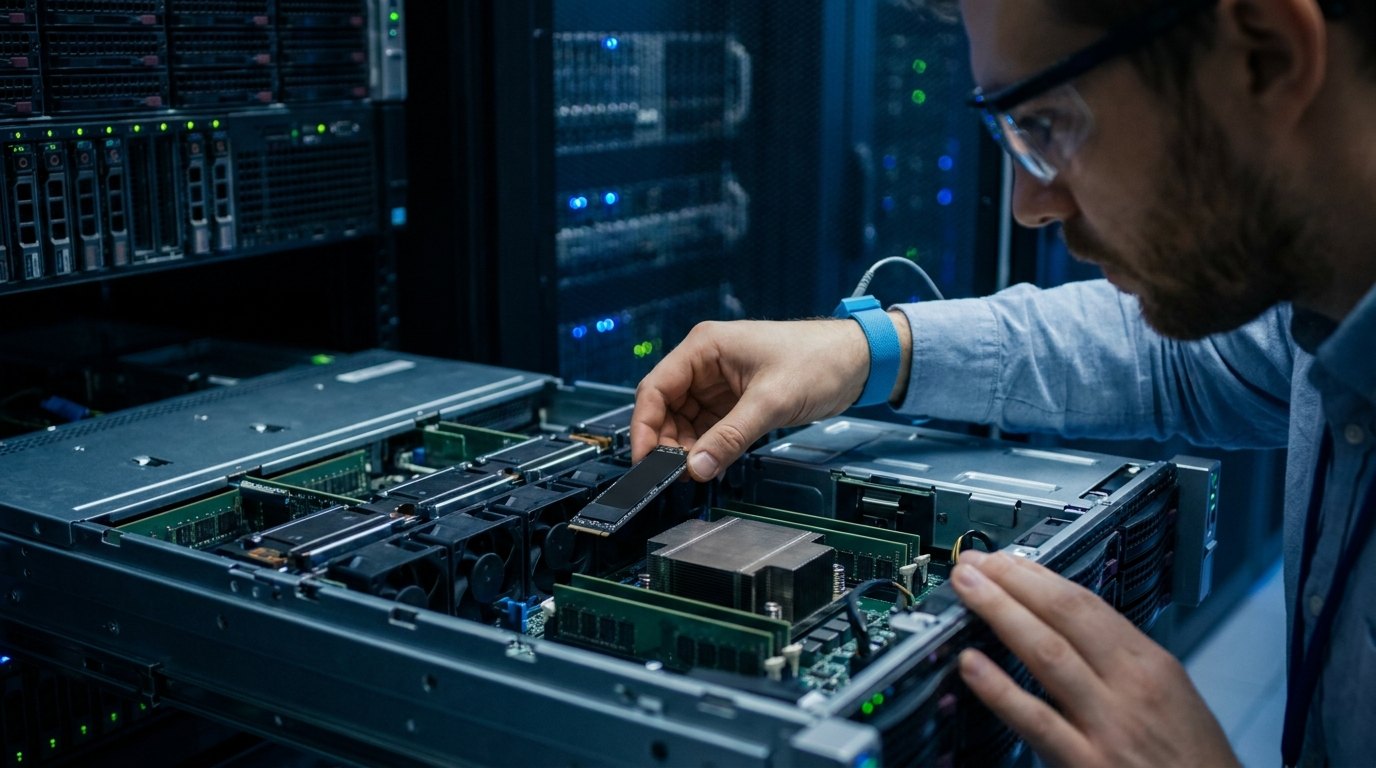
Для инфраструктуры на несколько сотен активов процессор и оперативная память рассчитываются с запасом под пиковую нагрузку во время полного цикла сканирования, когда платформа одновременно обрабатывает данные от множества узлов и обновляет базу. Дисковую подсистему стоит проектировать на NVMe или SSD-накопителях: скорость записи напрямую влияет на то, как быстро MaxPatrol VM обрабатывает результаты сканирования. При росте инфраструктуры до нескольких тысяч активов сервер под MaxPatrol VM рассчитывают по фактической частоте сканирования, пиковому числу задач и глубине хранимой истории.
Требования к серверу под XSpider: базовая и расширенная конфигурация
Базовая конфигурация сервера под XSpider справляется со сканированием инфраструктуры до нескольких сотен хостов — сканер обращается к узлам напрямую по сети и не хранит данные инвентаризации в таком объеме, как MaxPatrol VM. Нагрузка на процессор и память приходится в основном на момент активного сканирования, когда инструмент параллельно опрашивает узлы по заданным портам и протоколам.
Для крупной инфраструктуры на тысячи узлов практикуют выделенный сервер под XSpider — это снижает время полного цикла сканирования и не создает конкуренции за ресурсы с другими сервисами. Расширенная конфигурация закладывает запас по оперативной памяти под параллельные потоки сканирования и дисковое пространство под хранение отчетов за несколько циклов проверки, вплоть до года, если нужно подтверждать регулярность сканирования перед аудитом.
Как регулярность сканирования влияет на нагрузку и хранение данных
Приказы ФСТЭК №17 и №21 предусматривают меры по анализу уязвимостей для соответствующих классов систем, а приказ №239 применяется к значимым объектам КИИ. Конкретную периодичность организация закрепляет во внутренних политиках с учетом категории, модели угроз и допустимого окна сканирования. Чем чаще запускается сканирование, тем выше требования к серверу: короткий интервал между циклами означает, что процессор и дисковая подсистема должны укладываться в это окно без деградации остальных сервисов на узле.
Объем хранилища рассчитывают по числу запусков, размеру отчетов, сроку их хранения и правилам резервного копирования. Такой расчет заранее показывает, сколько места потребуется между циклами очистки, и не дублирует оценку рабочей базы MaxPatrol VM.
Интеграция сканеров с существующей ИТ-инфраструктурой
Сканеры уязвимостей работают в связке с остальной ИТ-инфраструктурой. MaxPatrol VM можно интегрировать с MaxPatrol SIEM для обмена данными об активах и рисках, а отчеты XSpider аналитик сопоставляет с планом сканирования и требованиями регулятора. Аудит информационной безопасности помогает проверить маршруты доступа, роли и полноту передачи событий до промышленного запуска.
Оба инструмента можно развернуть на выделенном физическом сервере из категории серверы для задач информационной безопасности или в виртуальной машине, если сегмент сканирования изолирован от остальной сети. Сетевой доступ сканера к узлам инфраструктуры стоит планировать заранее: для сканирования без агентов важно, чтобы сервер имел маршрут до всех проверяемых сегментов и не был заблокирован межсетевым экраном на нужных портах.
Чем сканер уязвимостей отличается от VPN-сервера с сертификатом ФСТЭК
XSpider и MaxPatrol VM не относятся к VPN-решениям и не заменяют сервер защищенного удаленного доступа — это разные классы продуктов с разными задачами. VPN-сервер с сертификатом ФСТЭК шифрует канал связи и организует защищенный удаленный доступ сотрудников или филиалов к внутренней сети. Сканер уязвимостей ищет слабые места в уже существующей инфраструктуре и не участвует в передаче пользовательского трафика.
Путаница возникает из-за того, что оба типа решений проходят сертификацию ФСТЭК и часто внедряются в рамках одного проекта по защите информации. На практике организация использует оба инструмента параллельно: VPN-сервер закрывает контур защищенной связи, а сканер уязвимостей регулярно проверяет состояние защищенности узлов внутри этого контура.
Как подобрать сервер под сканер уязвимостей
Расчет конфигурации сервера под XSpider или MaxPatrol VM начинается с числа сканируемых активов и частоты проверок — эти два параметра определяют нагрузку на процессор и объем оперативной памяти. Отдельно считают требования к дисковой подсистеме под хранение отчетов. Учитывать стоит и то, разворачивается ли сканер на выделенном сервере или в виртуальной машине вместе с другими сервисами.
Для инфраструктуры с несколькими сотнями активов и ежемесячным циклом сканирования обычно достаточно типовой серверной конфигурации с запасом по диску под хранение отчетов за год. При переходе к непрерывному мониторингу через MaxPatrol VM или сканированию тысяч узлов инженер строит конфигурацию по реальной динамике роста базы данных платформы и результатам пилотной нагрузки.
Итоговую конфигурацию подтверждают пилотным сканированием на репрезентативной части инфраструктуры. Процессор и память подбирают под пиковую нагрузку, а объем диска под рабочую базу и заданный срок хранения отчетов. При совместном внедрении XSpider и MaxPatrol VM ресурсы рассчитывают раздельно, поскольку инструменты создают разный профиль нагрузки на сервер. Оборудование для информационной безопасности выбирают по результатам этого расчета, а не только по минимальным системным требованиям.