


Бэкап без проверки восстановления — как огнетушитель без проверки давления: висит на стене, выглядит надежно, а в нужный момент не срабатывает. Резервное копирование данных работает только тогда, когда продумана стратегия, выбран подходящий инструмент и регулярно проверяется восстановление. И главная проверка тут одна: копия, из которой ни разу не восстанавливались, не считается рабочей, пока это не подтверждено реальным откатом.
Зачем нужно резервное копирование
Потеря данных приходит по трем типовым каналам, и все три встречаются регулярно. Первый — аппаратный сбой: диск или массив выходит из строя, и без второй копии информация на нем потеряна. Второй — атака шифровальщика: вредонос зашифровывает рабочие файлы под выкуп, и спасает здесь только архив, до которого ему не дотянуться. Третий — действия персонала: сотрудник случайно удаляет или портит файлы, и откатить это без копии нечем. Любой из сценариев останавливает работу, а стоимость простоя и потери данных часто превышает все затраты на резервное копирование за годы.
Для части организаций бэкап еще и обязателен по закону. Требования к защите персональных данных по 152-ФЗ и к значимым объектам КИИ по 187-ФЗ подразумевают наличие резервных копий и порядка восстановления. Так что для многих это не вопрос выбора, а вопрос соответствия регуляторике — и проверяющие смотрят не только на наличие копий, но и на то, что восстановление реально работает.
Стратегии резервного копирования
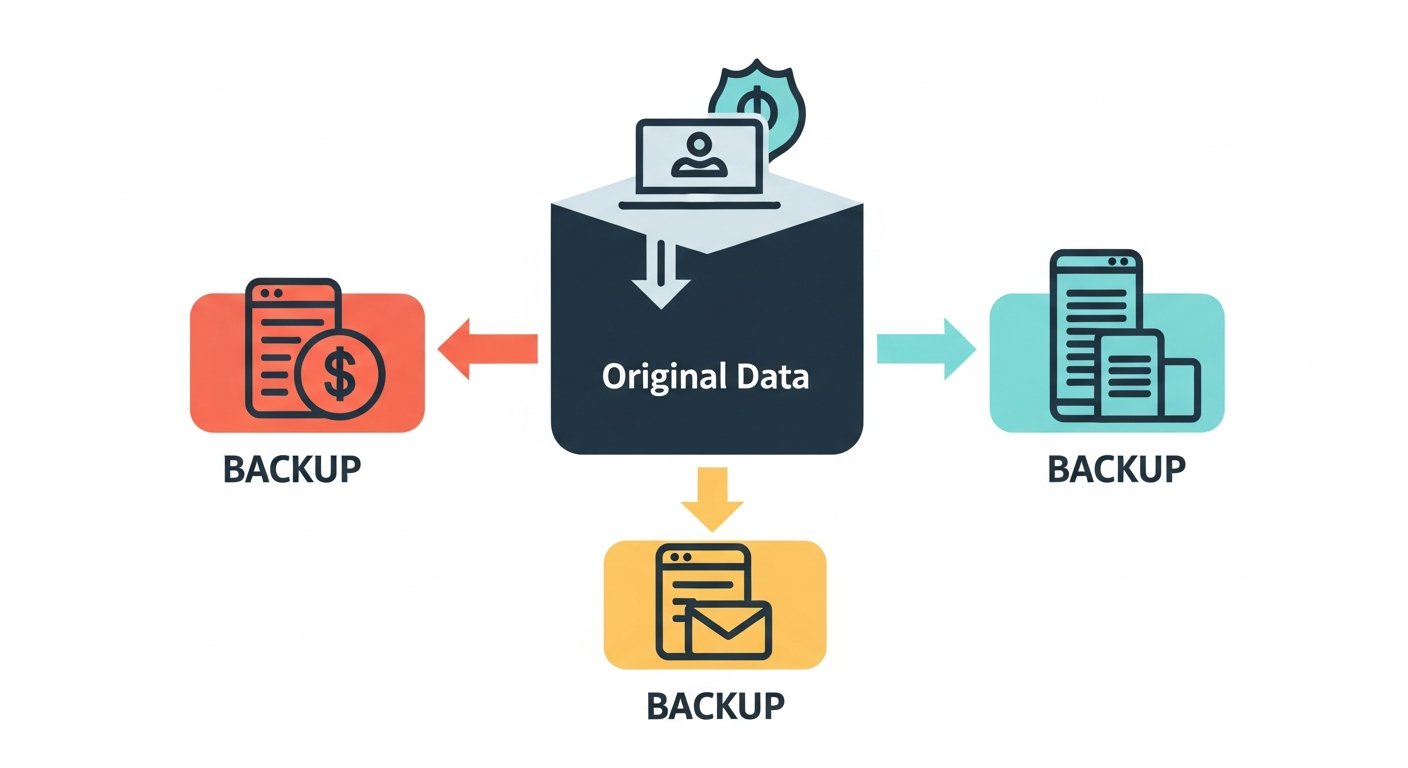
В основе почти любой схемы лежит правило 3-2-1: три копии данных на двух разных типах носителей, одна из них на отдельной площадке. Под современные угрозы его усиливают до 3-2-1-1-0, добавляя изолированную или иммутабельную копию и требование нулевого числа ошибок при контрольном восстановлении, а для самых критичных систем применяют схему 4-3-2 с еще большим числом копий и площадок. Как реализовать эти схемы на практике, разбирает статья подробно о правиле 3-2-1 и расширении 3-2-1-1-0.
Правило 3-2-1 отвечает на вопрос, где хранить копии, а схема GFS (Grandfather-Father-Son, «дед, отец, сын») отвечает на вопрос, как долго. Копии делят на три уровня: ежедневные («сыновья»), еженедельные («отцы») и ежемесячные («деды»), и для каждого уровня задают свою глубину хранения. Например, при глубине 7 / 4 / 12 в хранилище одновременно лежат 7 ежедневных копий за последнюю неделю, 4 еженедельные за последний месяц и 12 ежемесячных за последний год, всего 23 точки восстановления. Так схема дает и свежие точки отката на каждый день, и длинный архив, не требуя хранить все ежедневные копии за год. Ежемесячные копии GFS часто выносят на ленту или в холодный класс облака, а ежедневные держат на быстром диске.
Типы бэкапа
Снять копию можно несколькими способами, и они расходятся по скорости и занимаемому объему. Полный (full) переносит весь массив целиком — максимально надежно и быстро при откате, но дорого по месту и времени. Инкрементальный фиксирует лишь изменения относительно предыдущей любой копии — экономит место, однако для отката нужна вся цепочка звеньев. Дифференциальный сохраняет правки с момента последнего полного и встает посередине: места берет больше инкремента, а восстанавливается быстрее.
Поверх трех базовых типов есть гибридные режимы. Синтетический полный собирает полную копию из предыдущего полного и инкрементов на стороне хранилища, не нагружая продуктив. Forever incremental делает один полный бэкап, а дальше только инкременты, периодически объединяя их, — это минимизирует нагрузку на боевые серверы. Выбор типа определяет, сколько займет резервное окно и как быстро пойдет восстановление.
Уровни и объекты бэкапа
Копировать можно на разных уровнях, и от выбора зависит, что именно удастся восстановить. Файловый уровень сохраняет отдельные файлы и папки — удобно для документов, но не вернет систему целиком. Образ диска (image-based) снимает весь том побайтово и позволяет поднять сервер целиком на новом железе. Уровень приложения учитывает специфику СУБД, почтовых систем и каталога: бэкап базы данных, Exchange или Active Directory делают с учетом их внутренней согласованности, иначе копия окажется нерабочей.
Отдельные классы — виртуальные машины и облачные сервисы. ВМ бэкапят на уровне гипервизора целиком, с учетом снапшотов. А данные SaaS вроде Microsoft 365 или Yandex 360 многие ошибочно считают защищенными самим провайдером — на деле ответственность за их резервное копирование лежит на клиенте, и под них нужен отдельный инструмент.
Архитектура системы резервного копирования
Корпоративная система резервного копирования (СРК) состоит из нескольких ролей, которые в небольшой инфраструктуре можно совместить на одном сервере, а в крупной разносят по разным узлам.
- Сервер управления. Хранит политики, расписания и каталог всех копий, запускает задания и собирает отчеты. Его конфигурацию тоже нужно бэкапить, иначе после его отказа восстановление превратится в ручной разбор репозитория.
- Агенты. Устанавливаются на физические серверы и в виртуальные машины, где нужна копия с учетом приложения: СУБД, почтовой системы, каталога пользователей. Виртуальные машины целиком чаще копируют без агента, через API гипервизора.
- Медиасервер или прокси. Принимает поток данных от агентов и гипервизоров, сжимает и дедуплицирует его и пишет в репозиторий. Именно медиасерверы добавляют при росте нагрузки.
- Репозиторий. Место хранения копий: дисковый массив для быстрого восстановления, ленточная библиотека для длинного архива или S3-совместимое хранилище, в том числе с Object Lock.
- Копия на второй площадке. Реплика репозитория на удаленной площадке, в облаке или на вывезенных картриджах, которая переживает потерю основной серверной.
Для инфраструктуры на 10–50 серверов типовая схема выглядит так: один сервер совмещает роли управления и медиасервера, копии пишутся на его локальный дисковый массив или отдельную полку, а по расписанию дублируются на ленту или в облачное S3-хранилище с иммутабельностью. Такая схема закрывает быстрое восстановление с диска и копию вне площадки без отдельного оборудования под каждую роль.
Носители и хранилища
Где хранить копии — половина стратегии, и под это мы подбираем системы хранения данных нужного класса. Локальный диск, NAS или SAN дают быстрый доступ для оперативного восстановления. Опорой долгого архива служат ленточные библиотеки LTO: картридж LTO-9 вмещает 18 ТБ без сжатия, а вышедшее в июне 2025 года поколение LTO-10 — 30 ТБ, с января 2026 года также 40 ТБ. Приводы LTO-10 читают и записывают только ленты LTO-10, обратной совместимости с LTO-9 нет, поэтому при смене поколения архив переносят или сохраняют старые приводы. Записанное на ленту хранится десятилетиями, и стоимость такого хранения минимальна.
Облачное S3-совместимое хранилище (Yandex Cloud Object Storage, Selectel, VK Cloud) закрывает off-site копию, когда своей второй площадки нет. Поверх него работает иммутабельное (immutable) хранилище в режиме WORM: запись разрешена, изменение и удаление — нет, даже под административной учеткой. Off-site и геораспределение — обязательный слой: копия на той же площадке, что и продуктив, не спасет при пожаре или затоплении серверной.
Инструменты резервного копирования
Выбор инструмента в РФ определяется и задачей, и доступностью — спроектировать решение помогает система резервного копирования под вашу инфраструктуру. Veeam Backup & Replication остается стандартом enterprise, но официально не продается в РФ с 2022 года — работают ранее купленные лицензии. Поэтому новые проекты строят на отечественных продуктах из реестра: RuBackup (разработчик ООО «Рубэкап», входит в «Группу Астра», продукт включен в единый реестр российского ПО под № 6808, актуальная версия 3.0 вышла в августе 2026 года, сертификат ФСТЭК по 4-му уровню доверия получен в декабре 2024 года, поэтому сертифицированную сборку сверяют в госреестре) и Кибер Бэкап от «Киберпротекта» — форк Acronis с поддержкой S3 Object Lock и шифрования. Для действующей инсталляции решение о смене продукта требует отдельной оценки — стоит ли переходить с Veeam на российский аналог.
Рынок шире двух имен.
Платформы BAUM Software DataProtect и RBM закрывают корпоративные сценарии, а из открытых решений популярны Bacula и Bareos для классической инфраструктуры, restic и Borg — для Linux-серверов с дедупликацией и шифрованием AES-256. Открытые инструменты бесплатны и гибки, но требуют квалификации на настройку и сопровождение, тогда как коммерческие дают поддержку и готовые интеграции.
Метрики: RTO, RPO, retention
Стратегию проектируют не от инструмента, а от двух метрик: RTO (recovery time objective) задает допустимое время восстановления сервиса, RPO (recovery point objective) задает допустимую потерю данных, то есть за какой период их можно потерять. От этих метрик зависят частота бэкапа, выбор носителей и сценарий восстановления, а методику показывает разбор того, как рассчитать RTO и RPO для своих систем.
Срок жизни каждого экземпляра определяет retention policy — политика хранения. Здесь ищут баланс между нормативными требованиями, риском и ценой хранилища: вечно держать все копии накладно, а слишком короткий горизонт не позволит откатиться к нужному моменту. Отдельно учитывают резервное окно — время, за которое бэкап успевает отработать, не мешая продуктиву: тяжелый полный бэкап в рабочие часы тормозит боевые системы, поэтому его сдвигают на ночь или переводят в синтетический режим.
Безопасность бэкапов
Копии — лакомая цель для атак, поэтому их защищают отдельно, и базовую оценку дает аудит безопасности. Содержимое архива зашифровывают и при создании, и при хранении по алгоритму AES-256 — тогда утечка самого файла не превращается в утечку данных. Ключевой барьер против шифровальщиков — иммутабельные репозитории: режим S3 Object Lock или укрепленный Linux-репозиторий запрещают править и стирать копию заданный срок, даже когда нападающий получил права администратора.
Шифровальщики целенаправленно ищут и уничтожают бэкапы перед шифрованием продуктива, поэтому одной копии в общей сети мало. Резервную инфраструктуру сегментируют, доступ к репозиторию дают только отдельной сервисной учетной записи, а не доменным администраторам. Иммутабельная или физически изолированная копия — то, что остается рабочим, когда все остальное зашифровано.
Тестирование восстановления
Копия, из которой ни разу не разворачивали данные обратно, — это гипотеза, а не гарантия. Перевести ее в разряд проверенных помогает плановый прогон отката, который проводят минимум ежеквартально: убеждаются, что архив читается, содержимое не повреждено и сервис на нем реально стартует. Часть инструментов автоматизирует это через песочницу (sandbox) и технологии вроде SureBackup, которые поднимают копию в изолированной среде и проверяют ее работоспособность без участия человека.
Тест измеряют двумя показателями: успешность восстановления (процент копий, из которых удалось восстановиться) и фактическое время восстановления — оно должно укладываться в заявленный RTO. Расхождение между планом и реальным замером вскрывается именно на тесте, а не в момент аварии, когда исправлять уже поздно.
Сравнение инструментов резервного копирования
Таблица сводит основные инструменты по доступности в РФ и сильным сторонам.
| Инструмент | Статус в РФ | Сильная сторона | Где применять |
|---|---|---|---|
| RuBackup | Реестр российского ПО (№ 6808), ФСТЭК | Отечественные платформы, иммутабельность | Госсектор, КИИ, импортозамещение |
| Кибер Бэкап | Реестр Минцифры | Форк Acronis, S3 Object Lock | Корпоративный сегмент |
| Veeam | Legacy с 2022 | Зрелость, интеграции | Существующие инсталляции |
| restic / Borg | Open-source | Дедупликация, AES-256, бесплатно | Linux-серверы, своя экспертиза |
| Bacula / Bareos | Open-source | Гибкость, классическая схема | Смешанная инфраструктура |
Заключение: с чего начать
Рабочую систему резервного копирования строят не с выбора программы, а с требований к данным. Короткий план:
- определить RTO и RPO для каждого критичного сервиса;
- заложить стратегию не ниже 3-2-1, а для критичных систем — 3-2-1-1-0;
- добавить хотя бы одну иммутабельную или изолированную копию против шифровальщиков;
- выбрать инструмент из реестра (RuBackup, Кибер Бэкап), если важна регуляторика;
- настроить retention под баланс глубины хранения и стоимости;
- проводить тест восстановления не реже раза в квартал и фиксировать время.
Пройденный план отличает систему, которая реально вернет данные, от набора копий, который подведет в момент аварии.
Часто задаваемые вопросы
Что такое правило 3-2-1?
Это базовая стратегия: три копии данных, на двух разных носителях, одна из них off-site на другой площадке. Так данные переживают отказ носителя или потерю целой площадки. От этого правила отталкиваются усиленные схемы вроде 3-2-1-1-0.
Чем инкрементальный бэкап отличается от дифференциального?
Инкрементальный сохраняет изменения с момента последней любой копии — экономно, но для восстановления нужна вся цепочка. Дифференциальный сохраняет изменения с момента последнего полного — занимает больше места, зато откат быстрее и требует только полный плюс один дифференциал.
Сколько хранить копии данных?
Глубину задает retention policy — баланс между требованиями регуляторики, риском и стоимостью хранилища. Часто применяют GFS-ротацию: ежедневные копии хранят недели, еженедельные — месяцы, ежемесячные — годы. Точные сроки выводят из RPO и нормативных требований.
Какие инструменты бэкапа работают в РФ в 2026?
Из реестра — RuBackup и Кибер Бэкап с поддержкой отечественных платформ и иммутабельности. Veeam работает на ранее купленных лицензиях. Из открытых — Bacula, Bareos, restic и Borg. Выбор зависит от регуляторных требований и наличия своей экспертизы.
Зачем нужны иммутабельные репозитории?
Они защищают от шифровальщиков: режим WORM (например, S3 Object Lock) запрещает изменять и удалять копию заданное время, даже под административным доступом. Когда вредонос шифрует продуктив и стирает обычные бэкапы, иммутабельная копия остается рабочей.
Как часто тестировать восстановление?
Не реже раза в квартал, а для критичных систем чаще. Проверяют, что копия читается, данные целы и сервис поднимается в пределах RTO. Часть инструментов автоматизирует тест через песочницу, поднимая копию в изолированной среде.
Можно ли держать все копии в одной серверной?
Нет — это нарушает правило 3-2-1 и не спасет при пожаре, затоплении или краже. Минимум одна копия должна быть off-site: на другой площадке или в облачном S3-хранилище. Копия рядом с продуктивом защищает только от отказа диска.
Что такое RTO и RPO?
RTO — допустимое время восстановления сервиса после сбоя. RPO — допустимая потеря данных, то есть за какой период их можно потерять. Эти две метрики определяют, как часто делать бэкап и на каких носителях его хранить.
Поможем выстроить резервное копирование
Внедряете систему резервного копирования или хотите проверить надежность существующей? Инженеры Serverzilla подберут стратегию (3-2-1 или 3-2-1-1-0), инструмент из реестра и спроектируют off-site и иммутабельное хранилище с защитой от шифровальщиков. Начнем с аудита ИТ-инфраструктуры. Оставьте заявку.