


Nginx принимает запросы снаружи, отдает статику с диска и проксирует их на приложение — один воркер-процесс держит тысячи соединений при RAM-отпечатке 2-4 МБ. Разберем установку, базовую конфигурацию, проксирование и балансировку через upstream, настройку HTTPS и кэширования, а также типовые ошибки. Отдельно — российский форк Angie, выросший из той же кодовой базы.
Что такое Nginx и зачем он нужен
Веб-сервер и reverse proxy
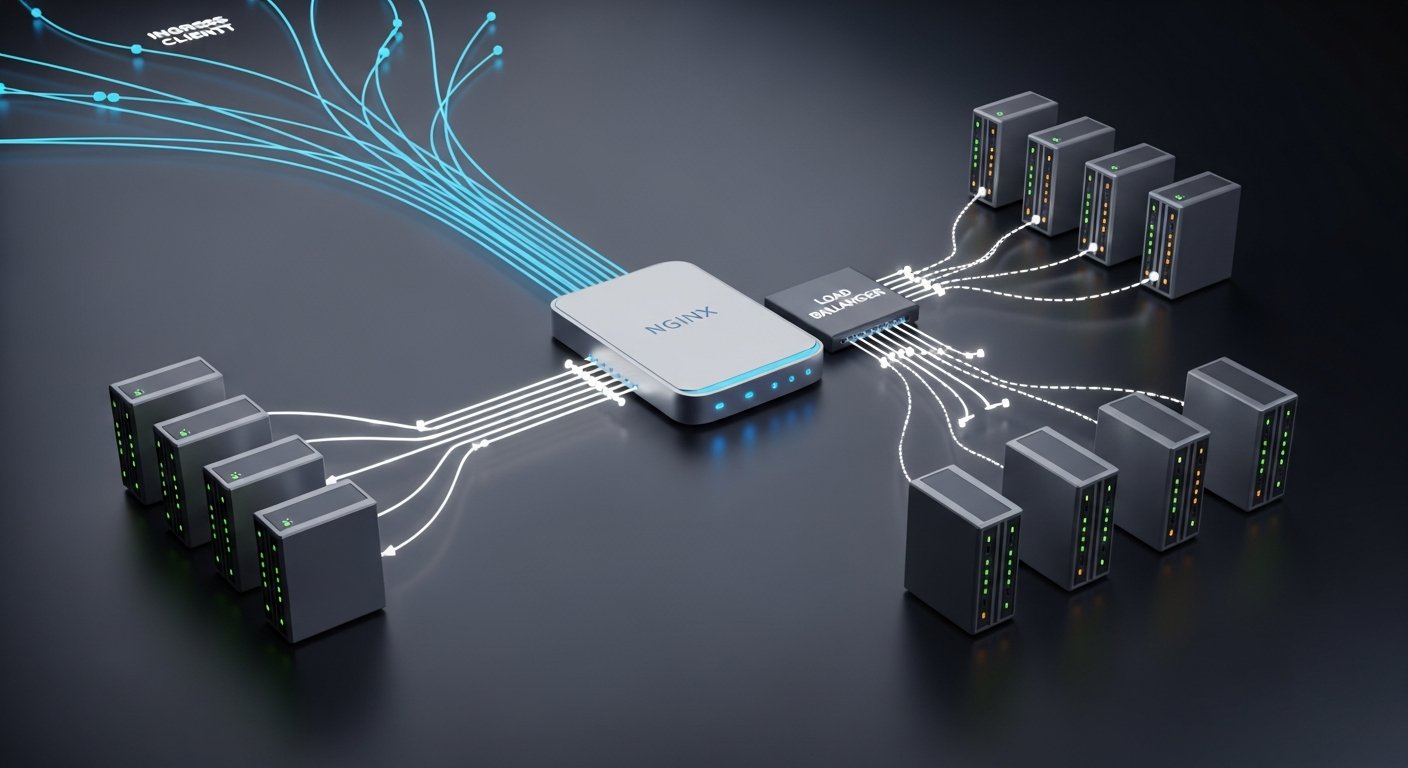
У Nginx две основные роли. Как веб-сервер он отдает файлы напрямую — страницы, картинки, скрипты. Как reverse proxy (обратный прокси) он стоит перед приложением и передает ему запросы, скрывая backend от внешнего мира и беря на себя шифрование, кэш и балансировку. Чаще всего обе роли совмещаются на одном узле.
Чем Nginx отличается от Apache
На отдаче статики и большом числе соединений Nginx в разы экономичнее Apache по памяти: воркер-процесс потребляет 2-4 МБ против 8-30 МБ на поток у Apache при потоковой модели. Архитектурное отличие — Apache создает процесс или поток на каждое соединение, Nginx обрабатывает тысячи в одном процессе через событийную модель. Поэтому Nginx часто ставят фронтом, а Apache оставляют под привычные PHP-приложения за ним.
Angie — российский форк Nginx
Angie — форк Nginx, который развивают бывшие разработчики оригинала, включенный в реестр Минцифры. Он понимает те же конфигурации, что и Nginx, поэтому переезд сводится к замене пакета без переписывания настроек. При этом Angie бесплатно отдает то, за что у Nginx просили платную подписку Plus, недоступную в России с 2022 года: активные проверки здоровья backend, когда балансировщик сам опрашивает серверы, расширенную статистику в формате JSON и боевой режим HTTP/3. Для проектов импортозамещения серверов это способ закрыть уход Nginx Plus, оставшись на привычной технологии с вендорской поддержкой.
Установка Nginx
Ubuntu и Debian
В deb-системах сервер ставится одной командой apt install nginx из штатного репозитория. Сразу после установки он запускается и отдает тестовую страницу — это подтверждает, что все работает.
RHEL и Rocky
В rpm-системах команда аналогична: dnf install nginx. Пакет тоже есть в базовых репозиториях, дополнительные источники не нужны.
Astra Linux
На Astra Linux SE сервер берут из main-репозитория — он входит в поддерживаемый набор пакетов. Это позволяет строить веб-инфраструктуру на сертифицированной ОС без сторонних источников.
Запуск и проверка
Управление идет через systemctl: запуск, остановка, перезапуск и проверка статуса. После установки сервис добавляют в автозагрузку, чтобы он поднимался при перезагрузке узла.
Базовая структура конфигурации
Главный конфиг
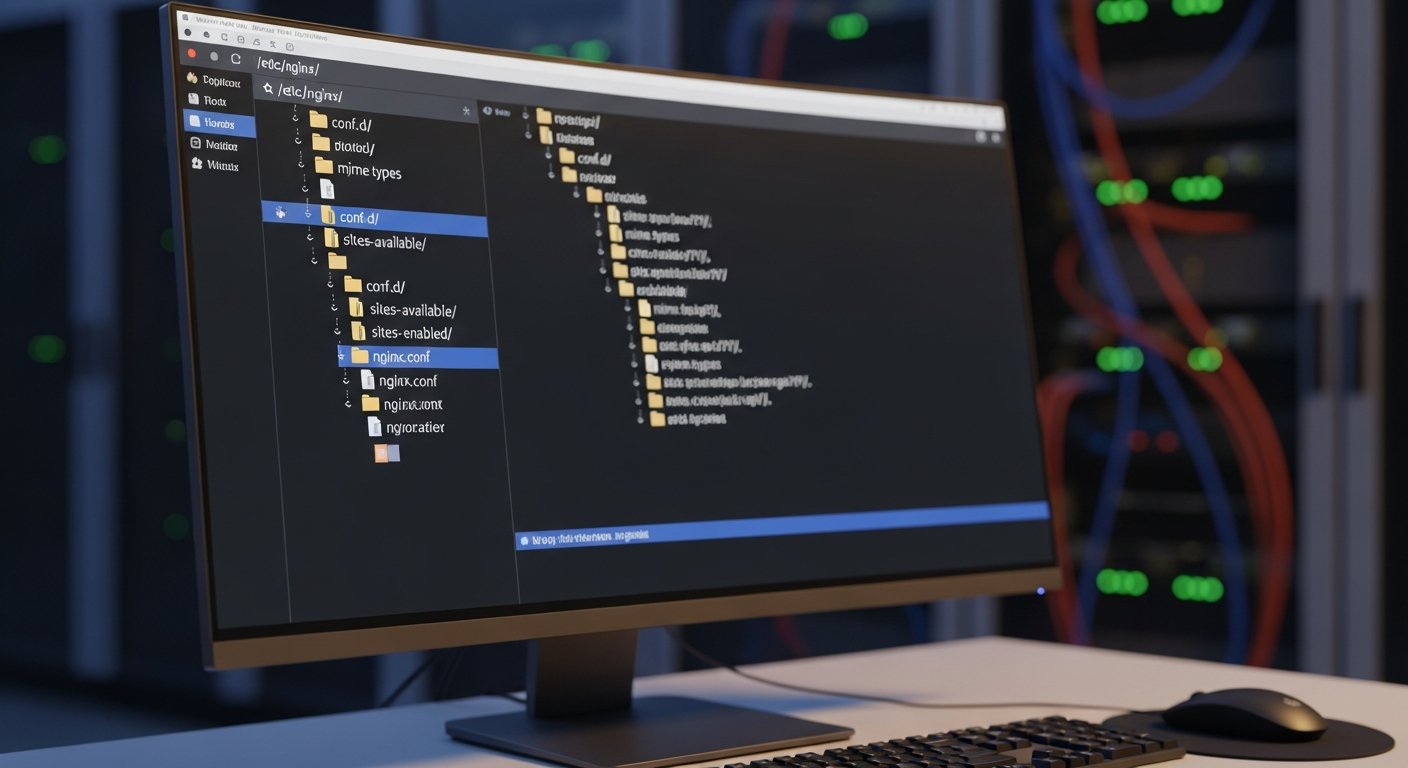
Корень настроек — файл /etc/nginx/nginx.conf. В нем глобальные параметры: число рабочих процессов, лимиты соединений, подключение остальных конфигов. Сами сайты обычно выносят в отдельные файлы, а не пишут все в одном месте.
sites-available и sites-enabled
Конфигурации сайтов хранят в каталоге sites-available, а включают созданием ссылки в sites-enabled. Так сайт легко выключить, не удаляя его настройки — просто убрав ссылку. Это удобная и общепринятая схема.
Server blocks
Каждый сайт описывается блоком server (виртуальный хост, virtual host). В нем задают, какой домен обслуживать, на каком порту слушать и где брать файлы. Один Nginx так обслуживает десятки сайтов на одном адресе.
Директивы location
Внутри server блоки location определяют, как обрабатывать разные пути URL: статику отдать с диска, запросы к API проксировать на backend, часть путей закрыть. Location — основной инструмент маршрутизации внутри сайта.
Настройка веб-сервера для сайта
Минимальный server block
Один сайт описывается коротко: домен в server_name, путь к файлам в root, стартовый файл в index. Этой тройки достаточно, чтобы началась раздача статической страницы.
Несколько сайтов
Когда сайтов много, их различают по server_name: Nginx смотрит, какой домен запросил клиент, и отдает соответствующий блок. Для HTTPS тут работает SNI — механизм, позволяющий держать много защищенных сайтов на одном IP.
Корневые директивы
Что и в каком порядке искать на диске, решает связка root, index и try_files. Последняя особенно выручает приложения с человекопонятными адресами: вместо ошибки она отдает несуществующий путь на обработку скрипту.
Статика и сжатие
Отдачу статики ускоряют сжатием — gzip или более эффективным brotli. Сжатый текст и стили доходят до браузера быстрее и экономят трафик. Для картинок и архивов сжатие отключают — они и так сжаты.
Reverse proxy и проксирование
proxy_pass и заголовки
Сердце проксирования — строка proxy_pass: она отправляет пришедший в location запрос на нужный backend. Без проброса заголовков приложение будет считать, что все посетители пришли с одного адреса — самого прокси. Поэтому реальный IP и исходный протокол передают через X-Forwarded-For и X-Forwarded-Proto.
WebSocket
Чаты, живые уведомления и подобное держат канал открытым постоянно. Для них в прокси добавляют заголовки апгрейда протокола, иначе долгоживущее WebSocket-соединение будет регулярно обрываться.
Тайм-ауты и буферизация
Сколько ждать ответа от приложения и как складывать данные перед отправкой клиенту — задают тайм-ауты и буферизация. Тяжелым отчетам поднимают предел ожидания, а потоковой выдаче буферизацию, наоборот, выключают.
Типовые backend
За Nginx чаще всего стоят PHP-FPM для PHP-сайтов, приложения на Node.js или Python-сервисы через gunicorn. При нагруженных запросах к базе backend отделяют на сервер баз данных — это снижает конкуренцию за ресурсы между приложением и СУБД.
Балансировка нагрузки (upstream)
Когда одного backend мало, нагрузку распределяют между несколькими копиями приложения — растет и производительность, и отказоустойчивость. Фронт и backend при такой схеме разделяют: мы подбираем серверы под каждую роль отдельно — требования к ним разные.
Блок upstream
Группу приложений-приемников перечисляют в блоке upstream — по сути список пар «адрес и порт». Дальше proxy_pass указывает уже на эту группу, а не на единственный сервер. Ввести в пул новую машину или вывести старую — правка одной строки.
Методы распределения
По умолчанию Nginx раздает запросы по кругу (round-robin), директива least_conn отправляет запрос на сервер с наименьшим числом активных соединений, а ip_hash закрепляет клиента за одним сервером. Пул с весами, пассивными проверками и резервным узлом описывают в блоке upstream app_backend: директива least_conn и три строки server.
server 10.0.0.11:8080 weight=3 max_fails=3 fail_timeout=30s
server 10.0.0.12:8080 weight=1 max_fails=3 fail_timeout=30s
server 10.0.0.13:8080 backup
Сервер с weight=3 получает втрое больше запросов. После трех неудачных попыток за 30 секунд узел считается недоступным и на 30 секунд выводится из пула, а backup принимает трафик, только когда основные серверы недоступны. Как выбрать алгоритм под свою нагрузку, объясняет разбор принципы работы балансировщика нагрузки.
Веса и проверки здоровья
Веса и пассивные проверки задают параметрами weight, max_fails и fail_timeout из примера выше. Активные проверки здоровья, когда балансировщик сам опрашивает backend, доступны в коммерческих Angie PRO и Nginx Plus.
TLS, SSL и HTTPS
Шифрование сегодня обязательно, и его настройка — отдельный пункт аудита безопасности любого сайта.
Бесплатные сертификаты
Бесплатные сертификаты Let's Encrypt выпускает и продлевает certbot, а в конфигурации Nginx достаточно указать пути к ним и оставить протоколы TLS 1.2 и 1.3. Это три директивы:
ssl_certificate /etc/letsencrypt/live/example.ru/fullchain.pem
ssl_certificate_key /etc/letsencrypt/live/example.ru/privkey.pem
ssl_protocols TLSv1.2 TLSv1.3
Виды сертификатов, проверку цепочки и настройку автопродления разбирает статья виды SSL-сертификатов и автопродление Let's Encrypt.
Корпоративные сертификаты
Коммерческий сертификат подключают теми же директивами, но в файл ssl_certificate кладут полную цепочку: сертификат домена и за ним промежуточные сертификаты центра. Иначе часть клиентов получит ошибку доверия.
HTTP/2 и HTTP/3
Скорость поднимают свежие версии протокола: HTTP/2 гонит много запросов по одному соединению, а HTTP/3 поверх QUIC срезает задержки. У Nginx поддержка HTTP/3 пока обкатывается, у Angie она уже боевая.
Версии TLS
Оставляют только TLS 1.2 и 1.3, устаревшие версии отключают. Это закрывает известные уязвимости старых протоколов и требуется большинством стандартов безопасности.
Из чего собирается рабочий reverse proxy с TLS
Соберем типовую боевую конфигурацию из пяти фрагментов. Домен example.ru, адреса и порты в примерах условные, файл сайта лежит в /etc/nginx/sites-available/ и включается ссылкой в sites-enabled. В самих файлах каждую директиву завершают точкой с запятой, ниже директивы перечислены без нее.
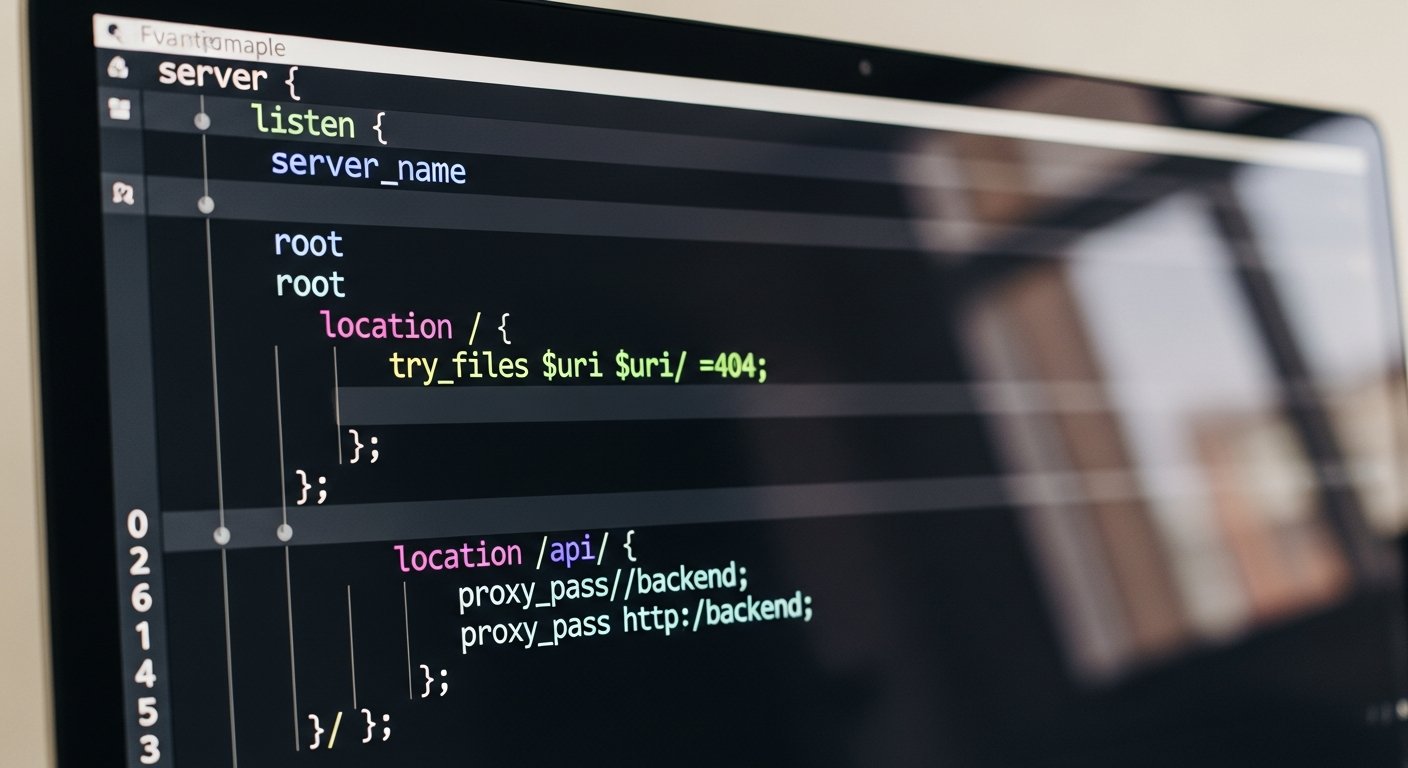
Минимальный server block для статического сайта содержит директивы listen 80, server_name example.ru www.example.ru, root /var/www/example.ru, index index.html и блок location / с директивой try_files $uri $uri/ =404.
Для проксирования на приложение в location указывают proxy_pass http://127.0.0.1:8080 и пробрасывают четыре заголовка. Без них приложение увидит вместо клиентов сам прокси, что сломает журналы и логику авторизации:
proxy_set_header Host $host
proxy_set_header X-Real-IP $remote_addr
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for
proxy_set_header X-Forwarded-Proto $scheme
Если копий приложения несколько, их собирают в блок upstream app_backend с директивой least_conn и строками server 10.0.0.11:8080 weight=3 и server 10.0.0.12:8080 weight=1, а proxy_pass указывает на имя группы: proxy_pass http://app_backend.
Защищенный вход описывают блоком server с директивами listen 443 ssl и http2 on, путями к сертификату и ключу и двумя актуальными версиями TLS:
ssl_certificate /etc/letsencrypt/live/example.ru/fullchain.pem
ssl_certificate_key /etc/letsencrypt/live/example.ru/privkey.pem
ssl_protocols TLSv1.2 TLSv1.3
Внутри этого блока location / с proxy_pass http://app_backend и теми же четырьмя заголовками. Второй блок server на порту 80 перенаправляет посетителей на https директивой return 301 https://$host$request_uri. Директива http2 on работает в Nginx 1.25.1 и новее, в более старых версиях HTTP/2 включают параметром listen 443 ssl http2.
Последний фрагмент ограничивает частоту запросов к форме входа. Зону описывают в блоке http директивой limit_req_zone $binary_remote_addr zone=login:10m rate=2r/s, а лимит применяют в location /login директивой limit_req zone=login burst=5 nodelay вместе с proxy_pass http://app_backend.
Перед применением конфигурацию проверяют и перечитывают без разрыва текущих соединений:
nginx -t
systemctl reload nginx
Кэширование и производительность
Кэш проксируемых ответов
Директива proxy_cache придерживает ответы приложения и выдает их повторно из памяти, не беспокоя backend на каждый одинаковый запрос.
Кэш для PHP
fastcgi_cache делает то же для PHP-приложений: результат работы скрипта кэшируется, и популярные страницы отдаются без повторного обращения к PHP и базе. На посещаемом сайте это снимает с backend основную массу однотипных запросов и заметно сокращает время ответа.
Кэш файлов и тюнинг
open_file_cache держит в памяти дескрипторы часто запрашиваемых файлов — без него на каждый запрос статики Nginx открывает файловый дескриптор заново. Параметры worker_processes и worker_connections настраивают под число ядер и ожидаемую нагрузку — это базовый тюнинг производительности.
Безопасность
Ограничение частоты запросов
Ограничитель limit_req режет число обращений с одного адреса в секунду — заслон от подбора паролей и примитивных атак на отказ. Обычно выставляют 10-20 запросов в секунду для обычных страниц и 1-2 для форм авторизации — так живой посетитель лимит не замечает.
Скрытие версии и методов
Версию сервера в заголовках скрывают, лишние HTTP-методы запрещают. Меньше информации злоумышленнику — меньше зацепок для атаки.
WAF
Для фильтрации вредоносных запросов перед приложением ставят WAF — ModSecurity или NAXSI. Они отсекают типовые атаки на уровне веб-сервера, до того как запрос дойдет до backend.
Логи и мониторинг
access.log и error.log
Nginx ведет два журнала: access.log с каждым запросом и error.log с проблемами. Первый — для аналитики и разбора нагрузки, второй — первое место при поиске причины сбоя. Для общего поиска по нескольким хостам настройте централизованный сбор логов: Graylog или ELK.
Формат логов
Формат access.log настраивают под свои нужды через log_format — добавляют время ответа backend, кэш-статус и прочие поля. Так логи становятся источником данных для оптимизации.
Метрики
Простую сводку показывает модуль stub_status, а для развернутого наблюдения подключают экспортер в Prometheus. Счетчики соединений и запросов оказываются на общих дашбордах — это исходные данные для аудита ИТ-инфраструктуры и оптимизации под рост трафика.
Сравнение: Nginx, Angie и Apache
| Параметр | Nginx | Angie | Apache |
|---|---|---|---|
| Модель работы | Событийная | Событийная | Процессы и потоки |
| Отдача статики | Очень быстрая | Очень быстрая | Медленнее |
| Активные health checks | Только в Plus | В составе | Через модули |
| HTTP/3 | Экспериментально | В продакшене | Ограниченно |
| Поставка в РФ | Open source свободно | Реестр Минцифры | Свободно |
Типовые ошибки конфигурации
502 Bad Gateway
Самая частая ошибка в работе прокси: backend не ответил — упал, перегружен или не запущен. Первым делом смотрят error.log и проверяют, жив ли прикладной сервер за прокси.
Restart вместо reload
Применять конфигурацию через restart — значит разорвать все текущие соединения. Команда reload подхватывает изменения без разрыва: пользователи ничего не замечают. Restart оставляют на крайний случай.
Слабый TLS-конфиг
Оставленные включенными старые версии TLS и слабые шифры — дыра в безопасности и провал любого аудита. Конфигурацию шифрования держат в актуальном состоянии.
Часто задаваемые вопросы (FAQ)
Что такое Nginx простыми словами?
Это веб-сервер и обратный прокси: он принимает запросы из интернета, отдает файлы напрямую или передает их приложению, попутно занимаясь шифрованием, кэшем и распределением нагрузки.
Чем Nginx отличается от Apache?
Nginx обрабатывает много соединений в одном процессе через события и экономнее по памяти на статике и высокой нагрузке. Apache привычнее для классических PHP-приложений. Часто их используют вместе.
Как настроить Nginx как reverse proxy?
В блоке location прописать proxy_pass на адрес backend и передать заголовки с реальным адресом клиента. Тогда Nginx будет проксировать запросы на приложение.
Что такое upstream и как балансировать нагрузку?
upstream — список backend-серверов. Запросы между ними распределяет балансировщик методами round-robin, least_conn или ip_hash. Это повышает и скорость, и отказоустойчивость.
Как настроить HTTPS на Nginx?
Получить сертификат через certbot от Let's Encrypt, подключить его в конфигурации сайта и оставить только TLS 1.2 и 1.3. Certbot потом сам продлевает сертификат.
Что лучше: Nginx или Angie?
Angie совместим с Nginx и добавляет активные проверки здоровья, расширенную статистику и боевой HTTP/3, плюс реестр Минцифры. Для импортозамещения и сложной балансировки удобнее Angie, для типовых задач достаточно Nginx.
Как ограничить количество запросов в секунду?
Директивой limit_req с заданной зоной: она ограничивает частоту запросов с одного адреса, защищая от перебора и простых атак, не мешая обычным посетителям.
Какие типичные ошибки настройки Nginx?
Чаще всего — 502 из-за упавшего backend, restart вместо reload с разрывом соединений и устаревший TLS-конфиг. Все три легко предотвратить.
Что проверить перед публикацией
Перед выкладкой сайта в продакшен стоит пройтись по короткому списку. Проброшены ли заголовки с реальным адресом клиента — без них сломается авторизация и аналитика. Выставлены ли тайм-ауты на тяжелые запросы — без этого медленные backend накапливают зависшие соединения. Настроено ли автопродление сертификата, чтобы он не истек незаметно. Стоит ли rate limiting на формах входа как заслон от перебора. И включен ли open_file_cache для статики — без него на каждый файл Nginx открывает дескриптор заново.
Поможем с веб-инфраструктурой
Разворачиваете Nginx как веб-сервер, обратный прокси или балансировщик нагрузки? Инженеры Serverzilla подберут серверы под фронт и backend, настроят upstream-балансировку, TLS и кэширование, развернут российский Angie. Соберем конфигурацию под задачу с запасом под рост трафика. Оставьте заявку.