


Замена VMware — это не поиск одного «преемника», а выбор по матрице требований. Чем заменить VMware, зависит от регулятора, бюджета и компетенций вашей команды. После ухода VMware из России в 2022 году (сделку по покупке VMware Broadcom закрыла в ноябре 2023 г.) в практике остались четыре платформы: открытый Proxmox VE, корпоративный zVirt на базе oVirt, чистый KVM и сертифицированная РЕД Виртуализация из реестра российского ПО. Российский аналог VMware из реестра нужен не каждой компании, поэтому у каждой платформы свой класс задач и ставить их на одну линейку бессмысленно.
Почему вопрос замены VMware стоит остро в 2026
За что теперь платят пользователи vSphere
Broadcom купил VMware в конце 2023 года и за полгода переделал бизнес-модель. Линейку сократили, бесплатный ESXi свернули, а enterprise-заказчики при переходе на подписку по ядрам получили заметно выросшие счета. Параллельно с российского рынка ушли продажи лицензий и официальная поддержка.
Без вендора вас ждут два риска. Технический: vSphere перестаёт получать патчи безопасности и обновления гипервизора, а серые каналы лицензий не дают гарантий по продлению. Регуляторный: с 1 января 2025 года органам власти и заказчикам по 223-ФЗ запрещено использовать иностранное ПО на значимых объектах КИИ (Указ Президента № 166), а с 1 марта 2026 года для ГИС действует приказ ФСТЭК России № 117 с требованиями к защите информации, включая средства виртуализации.
Кто проходит фильтр регулятора, а кто нет
Для операторов КИИ и ГИС всё импортозамещение в виртуализации сводится к двум фильтрам: сертификату ФСТЭК и записи в реестре российского ПО. Нет фильтров — нет легального пути в продуктив.
Сравнение короткое. VMware не проходит ни один. Proxmox VE и чистый KVM сертификации тоже не имеют, но в коммерческих системах их применять можно. zVirt и РЕД Виртуализация закрывают оба фильтра. Поэтому первое в проекте — определить, попадает ли ваша система под регулятора: это сразу сокращает список с десятка продуктов до двух-трех.
Что важно учесть при выборе альтернативы
Пять параметров, по которым выбирают на самом деле
Платформа подбирается не по бренду, а по сочетанию пяти параметров: соответствие регуляторике, модель лицензирования, наличие управляющего слоя, возможности кластера высокой доступности и стоимость поддержки. Для систем КИИ, ГИС и ИСПДн сертификат ФСТЭК и реестр обязательны — это сразу отсекает несертифицированные продукты. В коммерческой инфраструктуре свободы больше: подойдут и открытые решения, если у вас предсказуемый SLA по поддержке и в команде есть кто понимает стек.
- Регуляторика: сертификат ФСТЭК и реестр российского ПО — без вариантов для КИИ, ГИС, ИСПДн.
- Лицензирование: подписка по узлу или сокету, отдельно — стоимость поддержки и обновлений.
- Управляющий слой: аналог vCenter — централизованное управление кластером и виртуальными машинами.
- Отказоустойчивость: live migration, HA-кластер, репликация хранилища, снапшоты.
- Поддержка: SLA вендора, опыт интегратора, наличие специалистов на рынке.
Как понять, что пилот не липовый
Параллельно продумайте инструменты миграции: чем конвертировать диски из vmdk в qcow2, чем переносить конфигурации (Veeam, RuBackup, Кибер Бэкап), где тестировать прикладное ПО. Чем сложнее ваш ландшафт — узлы, SAN, сети, контейнеры рядом с виртуальными машинами, — тем дольше пилот.
Хороший пилот выглядит так. Два-три узла под целевую платформу, пять-десять некритичных ВМ, полный цикл: создание, снапшот, live migration, восстановление из резервной копии, имитация падения узла. Если всё это занимает меньше двух недель, какие-то сценарии вы пропустили.
В пилоте проверяют и запас по железу. Под KVM закладывают резерв оперативной памяти сверх привычного по VMware: overcommit памяти здесь работает иначе, и при дефиците OOM Killer может принудительно завершить критичную ВМ. Отдельно тестируют boot storm, одновременный старт всех ВМ пилота: в этот момент видно, не упирается ли дисковая подсистема в очереди ввода-вывода при перезапуске кластера после сбоя.
Под гипервизор закладывают запас RAM в 15–20%, чтобы дефицит памяти не приводил к завершению критичных виртуальных машин механизмом OOM Killer. Перед запуском проверяют boot storm: при одновременном старте десятков ОС очереди ввода-вывода не должны парализовать дисковый контроллер.
Proxmox VE: открытая альтернатива VMware
Что Proxmox даёт без vCenter
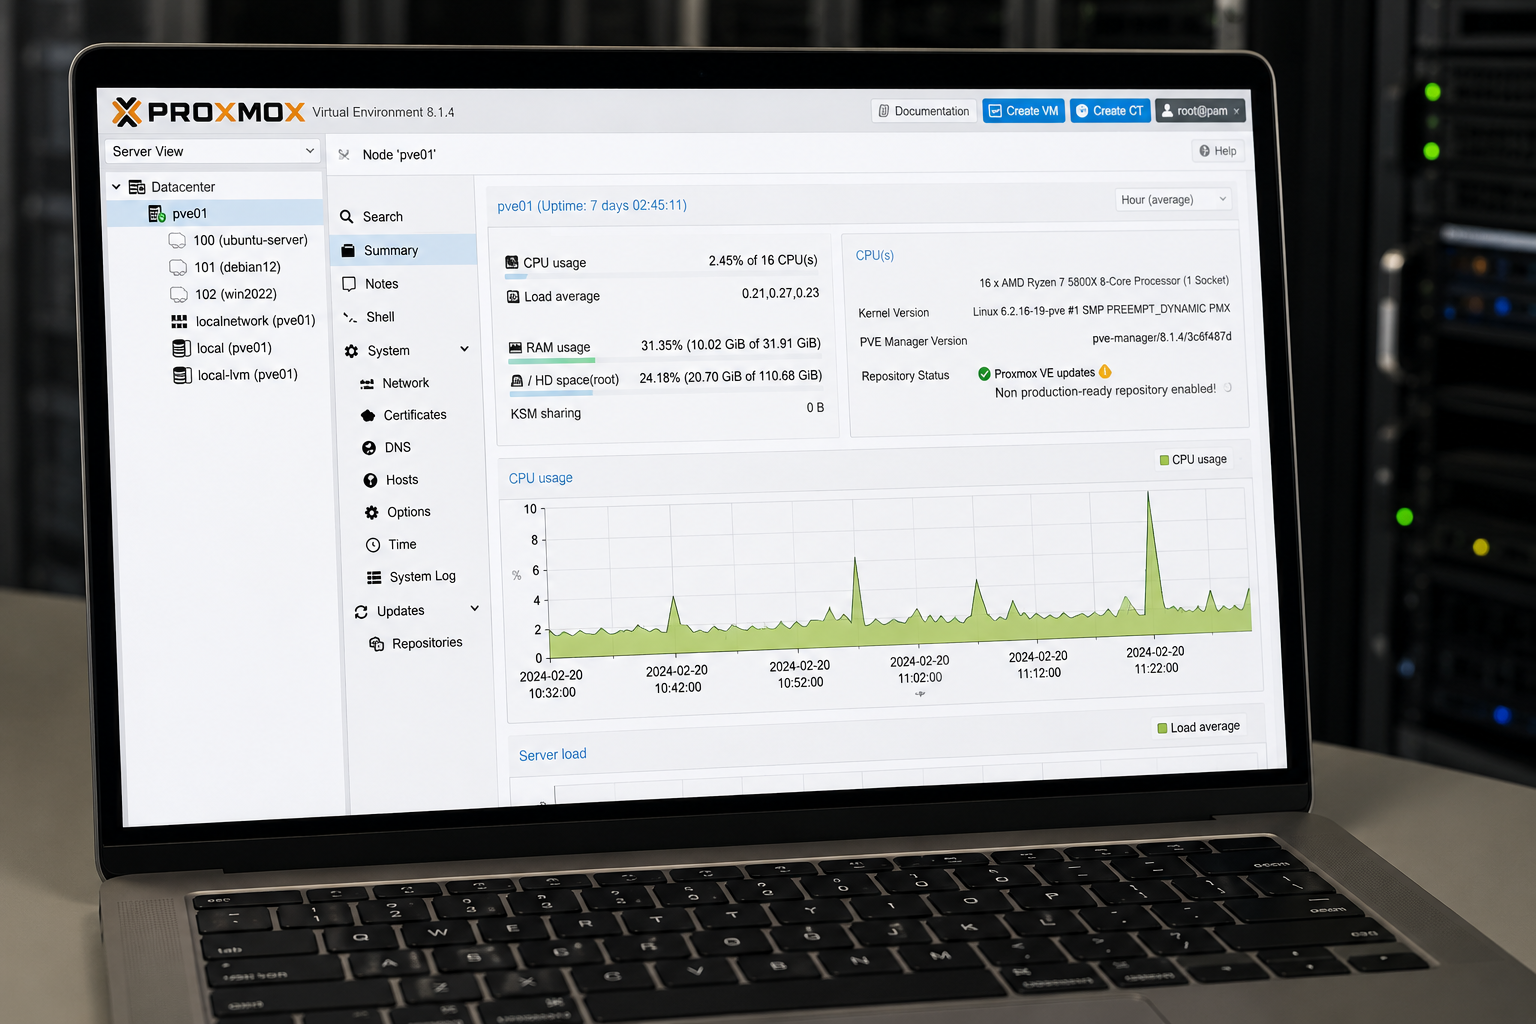
Proxmox vs VMware — самое популярное сравнение при отказе от vSphere. Proxmox VE собирает в одном веб-интерфейсе гипервизор KVM, контейнеры LXC, кластерный стек Corosync и распределенное хранилище Ceph, а аналог vCenter ставить отдельно не нужно: каждая нода видит весь кластер, веб-UI и API встроены. HA-кластер и live migration работают и в бесплатной GPL-версии, платная подписка на узлы дает стабильный репозиторий и поддержку производителя. Сертификата ФСТЭК и записи в реестре российского ПО у платформы нет. Архитектуру, лицензирование и сборку кластера описывает подробный разбор Proxmox VE.
Где Proxmox выигрывает, а где упирается в ФСТЭК
Сильные стороны: гиперконвергентная инфраструктура «из коробки» за счёт Ceph, снапшоты на уровне qcow2 и ZFS, live migration между узлами, виртуальные машины и LXC в одной панели. Удобно, когда часть нагрузок логично крутить в ВМ (1С, Windows-сервисы), а часть — в лёгких контейнерах.
Слабая зона одна, но критическая: нет сертификата ФСТЭК и записи в реестре, что закрывает путь в КИИ и ГИС. Зато для коммерческой ИТ-инфраструктуры, лабораторий, dev/test и небольших ЦОДов это рабочий выбор: правильно подобранный сервер под Proxmox VE закроет кластер на 3–5 узлов без переплаты за лицензии.
zVirt — корпоративная виртуализация на базе oVirt
Чем zVirt похож на vSphere
zVirt — сборка oVirt 4.5 от компании Orion soft с собственным zVirt Manager, который по логике повторяет vCenter. Служебная ВМ управления (Hosted Engine) работает на хостах кластера и сама защищена HA, поэтому отдельный сервер под нее не нужен. Платформа поддерживает live migration, снапшоты и распределенные хранилища, входит в реестр российского ПО и имеет сертификат ФСТЭК на профили защиты средств виртуализации. Условия лицензирования и различия с vSphere по пунктам разбирает обзор zVirt: сертификат ФСТЭК, стоимость и отличия от VMware.
Сколько это стоит и что вы получите при переходе
zVirt продается как бессрочная лицензия на физический сервер (до 2 CPU), техподдержку к ней покупают на срок от 1 до 5 лет. Миграция с VMware идёт через v2v-конвертацию vmdk → qcow2 или через резервные копии Veeam и RuBackup.
Главный аргумент в пользу zVirt — привычка. Модель «датацентр → кластер → хост → ВМ» зеркальна VMware: разделы интерфейса, права доступа, шаблоны и пулы ВМ — всё на тех же местах. Команде не приходится переучиваться, регламенты и runbook продолжают работать. Для проектов импортозамещения серверного оборудования это часто решающий аргумент: вы переходите на новую платформу, не переписывая процедуры эксплуатации.
KVM как основа собственной виртуализации
KVM как фундамент чужих платформ
KVM — это модуль ядра Linux. Он превращает обычный сервер в гипервизор и использует аппаратную виртуализацию Intel VT-x или AMD-V. На KVM построены практически все открытые платформы: Proxmox VE, zVirt, РЕД Виртуализация, oVirt и облачные системы класса OpenStack. Любая из них — это KVM с разной обвёрткой.
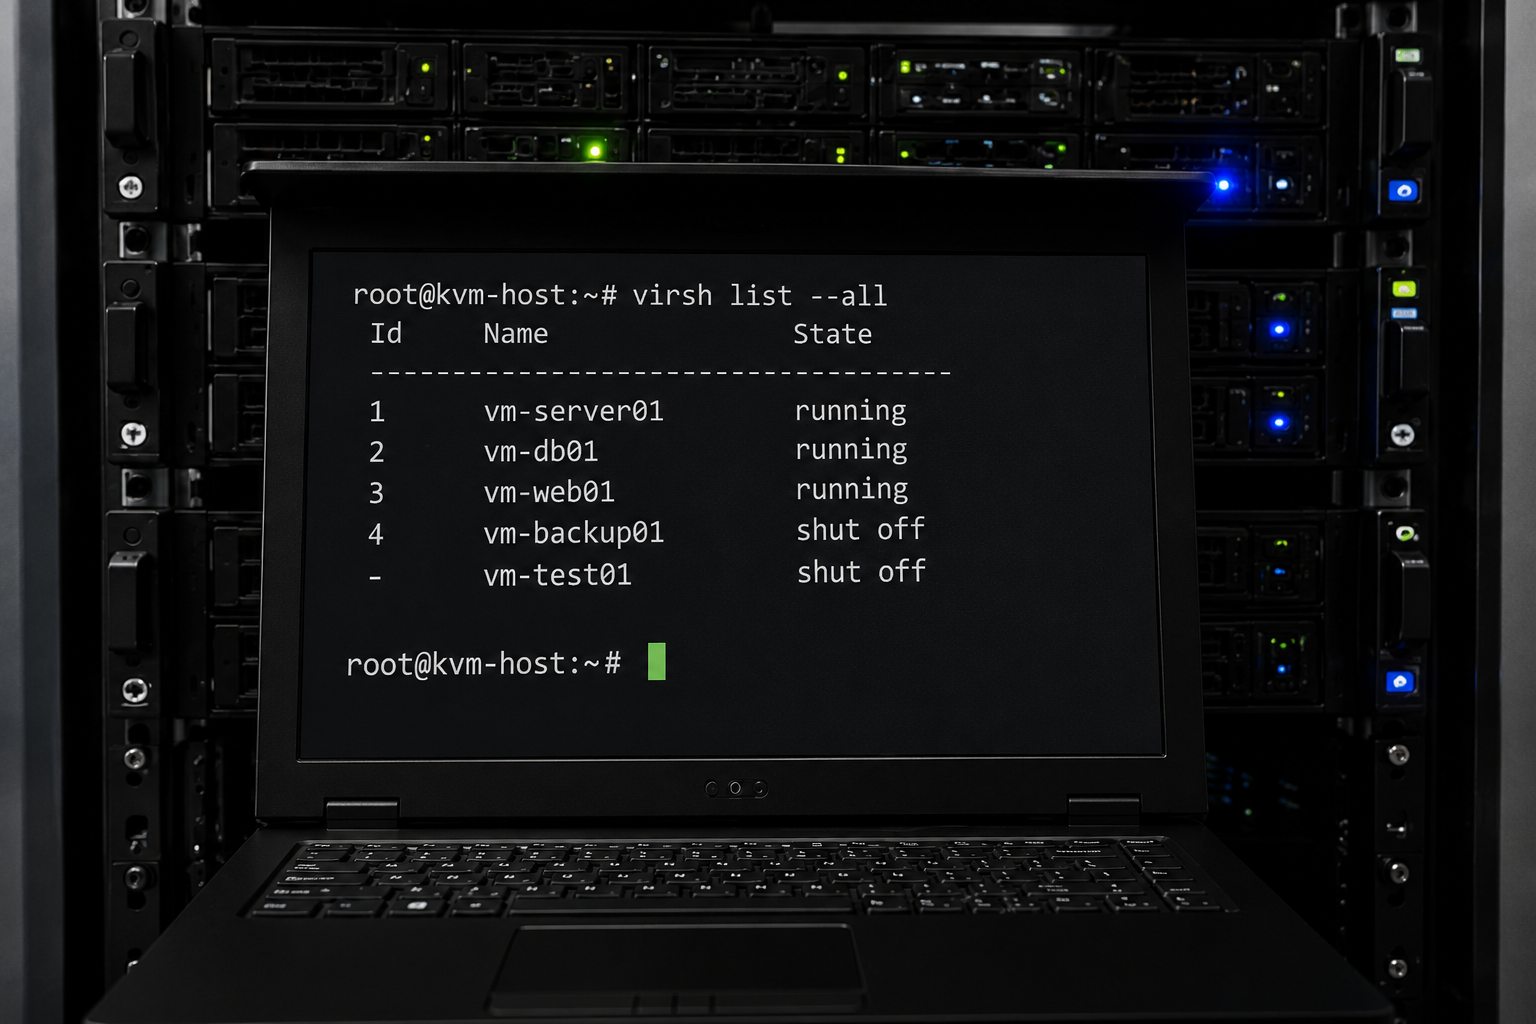
В связке с QEMU и libvirt KVM даёт полноценный гипервизор, но без управляющего слоя уровня vCenter и без удобной веб-панели. Поэтому чистый KVM правильнее называть «строительным материалом»: на нём вы либо собираете свой стек, либо берёте готовый продукт сверху.
Кому не нужны Proxmox и zVirt
«Голый» KVM в продакшене берут те, у кого сильная инженерная команда и свой автоматизированный стек: Ansible под развёртывание, Prometheus под мониторинг, Кибер Бэкап или RuBackup под резервные копии. Это путь телекомов, крупных хостеров и компаний со своей разработкой инфраструктуры: там нужна гибкость без вендора и готовы платить за неё инженерным временем.
С регуляторикой просто: у KVM нет сертификации, она есть только у продуктов поверх. В реестре российского ПО — сборки на базе KVM (РЕД Виртуализация, zVirt, ROSA Virtualization), но не сам KVM. Для регулируемых систем готовый сертифицированный продукт всегда быстрее самосбора.
РЕД Виртуализация — отечественное решение в реестре
Что закрывает РЕД Виртуализация в одной коробке
Продукт компании РЕД СОФТ, актуальная версия — 7.3. В основе связка KVM/oVirt с собственным управляющим слоем. Платформа входит в реестр российского ПО и имеет сертификат ФСТЭК. Из коробки вы получаете централизованное управление кластером, live migration, снапшоты, репликацию хранилища и интеграцию с РЕД ОС и российскими средствами защиты — Dallas Lock, Secret Net и системами класса DLP.
Когда РЕД даёт экономию на сертификации
Лицензирование — по узлам, поддержка включена, опционально есть уровни SLA. Для инфраструктуры под 187-ФЗ или 152-ФЗ продукт закрывает регуляторные требования без отдельных проектов: повторно аттестовывать средства виртуализации не нужно. Виртуальные машины и контейнеры — в одной панели, обслуживать гетерогенный ландшафт проще.
И ещё аргумент. Вместо четырёх контрактов на гипервизор, ОС и защиту — один поставщик. Корпоративный центр обработки данных выигрывает: меньше точек отказа, меньше согласований между поставщиками.
Сравнительная таблица: Proxmox / zVirt / KVM / РЕД Виртуализация
| Параметр | Proxmox VE | zVirt | KVM (чистый) | РЕД Виртуализация |
|---|---|---|---|---|
| Реестр российского ПО | нет | да | нет | да |
| Сертификат ФСТЭК | нет | есть | нет | есть |
| Лицензирование | GPL и платная подписка по узлам | бессрочная лицензия на сервер (до 2 CPU) и техподдержка на 1–5 лет | GPL, бесплатно | подписка по узлам с поддержкой |
| Управляющий слой (аналог vCenter) | веб-UI Proxmox | zVirt Manager, Hosted Engine | libvirt и virt-manager | управляющий портал РЕД |
| HA-кластер и live migration | да, через Corosync и Ceph | да, через Hosted Engine | ручная сборка | да, штатно |
| Гиперконвергентная инфраструктура | Ceph «из коробки» | внешний SDS или Ceph | внешнее хранилище | интегрированные SDS |
| Применимость в КИИ и ГИС | коммерческие системы | да, по 187-ФЗ и 152-ФЗ | не применяется | да, под требования защиты |
Другие российские платформы виртуализации
Кроме четырех основных платформ, в проектах импортозамещения VMware встречаются еще несколько российских продуктов. Большинство из них построены на KVM и отличаются управляющим слоем, требованиями к ОС и целевым масштабом.
- Базис.DynamiX. Платформа компании «Базис» на KVM с собственным порталом управления. Рассчитана на крупные корпоративные и государственные инсталляции, в том числе на построение частного облака. Входит в реестр российского ПО.
- Astra «Брест». Средство виртуализации из экосистемы Astra Linux, построено на KVM и OpenNebula и работает поверх защищенной редакции Astra Linux Special Edition. Включает мандатное управление доступом, поэтому его выбирают для систем с конфиденциальной информацией. Входит в реестр российского ПО.
- ROSA Virtualization. Сборка на базе oVirt и KVM с интерфейсом, который визуально и логически похож на vCenter, что упрощает адаптацию администраторов после VMware. Входит в реестр российского ПО.
- vStack. Гиперконвергентная платформа, которая объединяет вычисления, сеть и хранилище в единый слой. В отличие от большинства российских решений, построена не на KVM, а на FreeBSD с гипервизором bhyve. Выделяется легковесностью и подходит для площадок с ограниченными ресурсами. Входит в реестр российского ПО.
По регуляторным признакам эти и ещё несколько платформ, которые часто встречаются в проектах замены VMware, сравниваются так. Данные взяты из единого реестра российского ПО и государственного реестра ФСТЭК России по состоянию на сентябрь 2026 года.
| Платформа | Основа | Запись в реестре российского ПО | Сертификат ФСТЭК |
|---|---|---|---|
| SpaceVM | KVM (модуль qemu-kvm) | № 16085 и № 29801 | Нет. Разработчик заявляет совместимость с сертифицированными средствами защиты vGate и Dallas Lock |
| Базис.DynamiX | KVM | № 5379 | В составе комплекта с Базис.Virtual Security, сертификат № 4348 по 4 классу защиты средств виртуализации, действует до 24.12.2030 |
| Базис.vCore | Собственный гипервизор первого типа (по данным разработчика) | № 15772 | В составе того же комплекта с Базис.Virtual Security, сертификат № 4348 |
| vStack | FreeBSD и гипервизор bhyve | № 11995 | Нет, сертификация заявлена как незавершённая |
| ECP VeiL | KVM | № 4608, редакция Special Edition № 8729 | № 4783 на ECP VeiL Special Edition, 4 класс, действует до 05.03.2029 |
| VMmanager 6 | KVM и контейнеры LXD | № 9662 | № 4911, 4 класс, действует до 07.02.2030 |
Запись в реестре и сертификат ФСТЭК отвечают на разные вопросы. Реестр подтверждает российское происхождение программы для закупок, а сертификат нужен, когда платформа работает в ГИС, ИСПДн или на значимых объектах КИИ. Сертифицирована обычно отдельная редакция продукта, поэтому в договоре указывают именно её, а номера перед закупкой сверяют в самих реестрах: у сертификатов есть срок действия, и записи со временем меняются.
Для любой из платформ отдельно проверяют совместимость с серверами. Российские программно-аппаратные комплексы (ПАК) поставляются уже проверенными на совместимость с конкретной платформой виртуализации, поэтому проблем с драйверами сетевых карт (NIC) и RAID-контроллеров при установке у них меньше. Если сервер закупают отдельно от ПО, его модель сверяют со списком совместимости вендора платформы.
Эти продукты имеет смысл рассматривать, если ни одна из четырех основных платформ не подходит по требованиям заказчика: нужна конкретная защищенная ОС, частное облако или гиперконвергентная схема на ограниченном железе.
vStack
vStack. Гиперконвергентная платформа, объединяющая вычисления, сеть и хранилище в единый слой. Выделяется легковесностью и производительностью в условиях ограниченных ресурсов.
Astra «Брест»
Astra Linux (Brest). Ориентирован на максимальную защиту данных. Включает средства мандатного управления доступом, что критично для работы с конфиденциальной информацией.
Сегодня импортозамещение серверов достигло уровня, когда программно-аппаратные комплексы (ПАК) тестируются на заводе. Это исключает "конфликт интересов" между железом и софтом: прошивки BIOS/UEFI оптимизируются под работу конкретного гипервизора, что устраняет проблемы с драйверами сетевых карт (NIC) или RAID-контроллеров при установке.
Как выбрать: матрица сценариев
Когда выбор сводится к одному продукту
Сценарий определяет продукт. Для корпоративной инфраструктуры в КИИ или ГИС путь один — zVirt или РЕД Виртуализация: только реестр и сертификат ФСТЭК закрывают регуляторные риски. Для коммерческого центра обработки данных без обязательной сертификации, где нужны скорость развертывания, гиперконвергентная инфраструктура и контейнеры, естественный выбор — Proxmox VE с Ceph и LXC. Команды с Linux-экспертизой возьмут KVM + libvirt + Ansible: гибче всего, но поддержка — сами.
Двухконтурная схема и реалистичные сроки
При смешанных требованиях разделите инфраструктуру: регулируемый периметр на zVirt или РЕД Виртуализации, тесты и DevOps — на Proxmox VE. Заранее продумайте систему резервного копирования: RuBackup, Кибер Бэкап или Veeam корректно работают с qcow2 и снапшотами KVM/oVirt и поддерживают гранулярное восстановление файлов внутри ВМ.
По срокам ориентируйтесь так. Пилот на 2–3 узлах — 2–4 недели. Перенос продуктива на 10–20 хостов — 1–3 месяца. Крупный кластер с распределенными хранилищами и регуляторными процедурами — до полугода. Если обещают быстрее — что-то не учли. Согласовать этапы пилота, переноса и проверки поможет пошаговый план миграции с VMware.
Часто задаваемые вопросы (FAQ) о замене VMware
Чем можно заменить VMware vSphere в 2026 году в России?
Для регулируемого периметра — zVirt или РЕД Виртуализация. Для коммерческих сред — Proxmox VE. Чистый KVM — для команд, готовых сами собирать управляющий слой.
Какая российская альтернатива VMware есть в реестре российского ПО?
В реестре есть zVirt от Orion soft, РЕД Виртуализация от РЕД СОФТ, ROSA Virtualization, ALT Virtualization Server и другие сборки на базе KVM/oVirt. Выбор зависит от требований к управляющему слою и совместимости с вашими средствами защиты.
Чем отличается zVirt от Proxmox VE?
zVirt — корпоративная платформа на базе oVirt, в реестре российского ПО, с сертификатом ФСТЭК. Proxmox VE — открытое решение на базе Debian + KVM/LXC: сертификата и реестра нет, зато встроен Ceph для гиперконвергентной инфраструктуры. Это разные классы задач: zVirt — для регулируемого контура, Proxmox VE — для коммерческих сред и контейнеров.
Можно ли использовать Proxmox VE в государственных информационных системах?
Нет. В ГИС и на значимых объектах КИИ нужны средства виртуализации с сертификатом ФСТЭК и записью в реестре. Proxmox VE этим требованиям не соответствует. В коммерческих системах ограничений нет.
Сколько времени занимает миграция с VMware на zVirt или РЕД Виртуализацию?
Для типового кластера на 10–20 хостов и 200–400 виртуальных машин — от 1 до 3 месяцев. Перед стартом полезен аудит ИТ-инфраструктуры: он показывает, какие ВМ переносить первыми. Этапы: пилот, конвертация vmdk в qcow2, перенос данных, тесты SLA, запуск. Сложные ландшафты с распределенными хранилищами — до полугода.
Как мигрировать виртуальные машины из формата vmdk в qcow2?
Базовый вариант — утилита qemu-img convert. Альтернатива — мастера импорта в zVirt Manager и РЕД Виртуализации: конвертация и регистрация ВМ за один проход. Третий путь — Veeam, RuBackup или Кибер Бэкап: снимают копию с vSphere и восстанавливают на целевой платформе.
Подходит ли «голый» KVM для продакшена без Proxmox или zVirt?
Подходит, если в команде есть специалисты по Linux, libvirt и автоматизации (Ansible, Terraform). Без управляющего слоя обслуживание усложняется: единой панели мониторинга нет, действия идут скриптами. Для регулируемых сред чистый KVM не используют.
Чем РЕД Виртуализация отличается от других решений на базе oVirt?
РЕД Виртуализация поставляется в связке с РЕД ОС, имеет собственный сертификат ФСТЭК, отдельную линию поддержки и интегрируется с российскими наложенными средствами защиты. Один поставщик закрывает гипервизор, ОС и часть средств защиты — это и отличает её от свободного oVirt и зарубежных коммерческих сборок.
Какие требования предъявляет Приказ ФСТЭК № 117 к средствам виртуализации?
Разграничение доступа к гипервизору, контроль целостности компонентов, журналирование событий безопасности, защита виртуальных машин и каналов управления. На практике это сертифицированное средство виртуализации плюс наложенные средства защиты для контроля целостности и аудита.
Можно ли построить кластер высокой доступности на бесплатной версии Proxmox VE?
Да. Бесплатная GPL-версия поддерживает Corosync для согласования состояний узлов, Ceph для распределённого хранилища и встроенный HA-менеджер для перезапуска ВМ при отказе узла. Платная подписка нужна ради стабильного репозитория и поддержки производителя — но не ради самих функций отказоустойчивости.