


Любое вычислительное устройство, подключенное к глобальной сети, становится потенциальной целью атак со стороны злоумышленников. В этой статье мы разберем критические шаги, которые необходимо предпринять для минимизации рисков и предотвращения киберугроз.
Первыми по новому серверу бьют не целевые атаки, а массовые: боты сканируют диапазоны IP-адресов, ищут открытые порты и стандартные конфигурации, подбирают пароли к SSH и пробуют известные уязвимости в веб-серверах и CMS. Сервер с настройками по умолчанию может быть скомпрометирован еще до того, как на нем появятся рабочие данные. Поэтому базовую защиту настраивают сразу после установки системы, до публикации сервисов: закрывают лишние порты, переводят вход на ключи, ограничивают права и включают обновления безопасности. Ниже этот порядок собран в чек-лист. При интеграции серверного оборудования учитывают готовность к таким угрозам, а настройки проверяют через аудит безопасности.
| Уровень защиты | Инструмент / Метод | Эффект |
|---|---|---|
| Сетевой | Брандмауэр (Firewall) | Закрытие лишних портов |
| Авторизация | SSH-ключи + 2FA | Защита от кражи паролей |
| Системный | Fail2Ban / Обновления | Блокировка атакующих IP |
| Физический | СКУД / Охрана ЦОД | Предотвращение кражи дисков |
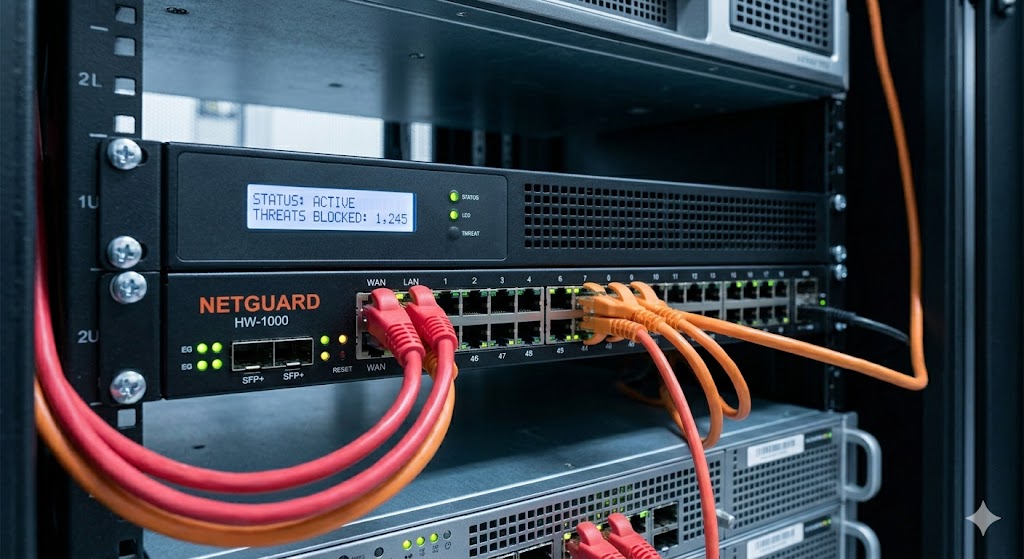
Чек-лист базовой защиты сервера после установки
Шаги ниже выполняют по порядку, причем доступ к серверу через консоль провайдера или IPMI должен быть под рукой на случай ошибки.
- Установите обновления. Первым делом обновите систему и пакеты, чтобы закрыть уже известные уязвимости.
- Создайте отдельного пользователя с sudo и запретите вход под root. Повседневная работа под root недопустима, а прямой вход root по SSH отключают параметром PermitRootLogin no.
- Включите firewall. В ufw или nftables задайте политику «запрещено всё, что не разрешено явно» и откройте только SSH, 80 и 443, а остальные порты добавляйте по мере появления сервисов.
- Переведите SSH на ключи. Сначала добавьте публичный ключ, затем в новой сессии проверьте вход по ключу и только после этого отключайте вход по паролю (PasswordAuthentication no), не закрывая текущую сессию. Порядок настройки, смену порта, Fail2Ban и второй фактор разбирает подробная настройка SSH: ключи, порт, fail2ban и 2FA.
- Установите Fail2Ban. Он блокирует IP-адреса, с которых идет подбор паролей. Свои статические адреса добавьте в ignoreip, чтобы не заблокировать себя.
- Включите TLS для веб-интерфейсов. Панели управления, API и сайты должны работать только по HTTPS, без устаревших TLS 1.0 и 1.1.
- Настройте автообновления безопасности. Через unattended-upgrades или аналог устанавливайте автоматически только патчи безопасности, а обновления ядра и крупные обновления проверяйте на тесте.
- Настройте бэкапы вне сервера. Копии должны храниться на другом сервере или в другом дата-центре, иначе при взломе или шифровании они пропадут вместе с системой.
- Включите журналы и оповещения. Настройте сбор журналов входа и системных событий и уведомления о неудачных входах, изменении конфигурации и заполнении диска.
Настройка брандмауэра для фильтрации входящего трафика
Брандмауэр — это первый фильтр на пути сетевого пакета.
Рекомендуется использовать политику «запрещено всё, что не разрешено явно». Если вы настраиваете сервер для офиса, оставьте открытыми только порты для корпоративных сервисов и SSH. Помните: при работе с Docker контейнеры могут автоматически пробрасывать порты в обход правил iptables, поэтому проверку Firewall нужно проводить комплексно на уровне хоста.
Защита SSH соединения через ключи и смену портов
Использование паролей — главная уязвимость. Рекомендуется полностью отключить парольную аутентификацию и использовать SSH-ключи. Чтобы не потерять доступ в экстренной ситуации (например, при утере ключа), настройте второй фактор авторизации (2FA) или убедитесь в наличии доступа через IPMI/VNC панель хостинг-провайдера. Смена стандартного порта SSH заметно сокращает шум от автоматических сканеров, но не заменяет вход по ключам и ограничение доступа.
Ограничение прав доступа и сложные политики паролей
Работа под учетной записью root в повседневном режиме недопустима. Создайте обычного пользователя с правами sudo. Чтобы избежать самоблокировки через Fail2Ban, обязательно добавьте свои статические IP-адреса в белый список (ignoreip). Это спасет администратора от бана за случайную ошибку при вводе данных. Для защиты административного входа дополнительно определите, как внедрить двухфакторную аутентификацию.
Критерии обеспечения безопасности в серверной инфраструктуре
Надежные протоколы передачи данных и шифрование интерфейсов
Все данные между клиентом и сервером должны быть зашифрованы через TLS/SSL. При интеграции новых решений, таких как виртуальный сервер, убедитесь в изоляции ресурсов на уровне гипервизора. Используйте только проверенные протоколы передачи, избегая устаревших версий TLS 1.0/1.1.
Организация регулярных обновлений безопасности виртуального сервера
Уязвимости в системных библиотеках находят постоянно. Настройка автоматических обновлений (unattended-upgrades) обязательна, но для критически важных сервисов лучше настроить только «патчи безопасности», исключая глобальные обновления ядра без тестирования. Это минимизирует риск того, что система станет неработоспособной после перезагрузки.
Мониторинг подозрительной активности и защита от сетевых атак
Установка систем обнаружения вторжений позволяет выявлять аномалии в реальном времени. Если система видит сотни запросов к несуществующим страницам сайта за секунду, она должна автоматически заблокировать источник трафика. Избыточные правила IDS/IPS заметно нагружают процессор, и это нужно учитывать при планировании ресурсов. Для отражения мощных DDoS атак на сетевом уровне часто требуются внешние облачные фильтры, так как локальный брандмауэр не выдержит переполнения входящего канала.
Комплексные меры по защите сервера от взлома
Подбор мер защиты под требования проекта
На этапе проектирования важно провести аудит ИТ, чтобы выявить специфические риски и подобрать соответствующие средства защиты, включая аппаратные модули доверенной загрузки. Для инфраструктуры из нескольких узлов полезно рассмотреть общий подход — Zero Trust: с чего начать защиту инфраструктуры.
Гарантия качества настройки и аудит уязвимостей
Сканирование портов и попытки проникновения (пентесты) помогают найти «забытые» открытые лазейки. Только системный подход к информационной безопасности позволяет вовремя закрывать бреши в обороне вашего виртуального сервера.
Защита веб-сервера
Веб-сервер — самая заметная точка входа, поэтому его настраивают так, чтобы взлом приложения не давал доступа ко всей системе. Основные меры:
- Процессы веб-сервера и приложения запускают под отдельным пользователем без права записи в каталоги с кодом;
- Листинг каталогов отключают (autoindex off в nginx, Options -Indexes в Apache);
- Перед приложением ставят WAF, который отсекает типовые атаки вроде SQL-инъекций и подбора паролей к админке;
- CMS, плагины и темы обновляют сразу после выхода исправлений безопасности, а неиспользуемые удаляют.
Права на запись оставляют только каталогам для загрузок и кэша, и в них запрещают выполнение скриптов. Тогда даже загруженный через уязвимость файл не удастся запустить на сервере.
Резервные копии данных для быстрого восстановления системы
Даже если злоумышленникам удалось обойти все барьеры и зашифровать данные, наличие актуальной копии на удаленном хранилище позволит быстро восстановить работу. Всегда храните резервные копии вне основного сервера, в идеале — в другом дата-центре.
Требуется профессиональная настройка безопасности сервера или полная защита от взлома? Оставьте заявку, и наши эксперты помогут защитить ваш сервер, выстроив надежную систему обороны против современных киберугроз.
Часто задаваемые вопросы (FAQ)
Какие базовые настройки нужно выполнить в первую очередь для защиты?
Минимальный набор включает обновление ПО, создание пользователя с sudo, настройку брандмауэра и перевод SSH на авторизацию по ключам. Также установите Fail2Ban для автоматической блокировки переборщиков паролей.
Как защитить сервер от взлома через уязвимости приложений?
Используйте WAF (Web Application Firewall), регулярно обновляйте CMS и плагины. Ограничивайте права доступа веб-сервера к файловой системе по принципу минимальных привилегий.
Поможет ли настройка брандмауэра полностью защитить от DDoS атак?
Брандмауэр отсечет простые атаки на уровне протокола, но против массированных атак, забивающих физический канал связи, локальной настройки недостаточно. Здесь требуется подключение внешних сервисов очистки трафика.
В чем преимущество SSH ключей перед обычными паролями?
Ключ невозможно подобрать перебором из-за его длины. Это исключает человеческий фактор: администратор не сможет задать «простой» ключ, в отличие от слабого пароля, который легко взломать брутфорсом.