

Архитектура сети оператора связи определяет путь трафика, выбор маршрутов и управление при отказе. Разберем доступ, агрегацию, ядро, BRAS, CGNAT, границу и IX. Покажем условную схему и регуляторные системы. Состав зависит от услуг, нагрузки и географии, а не только числа абонентов.
Три уровня классической архитектуры
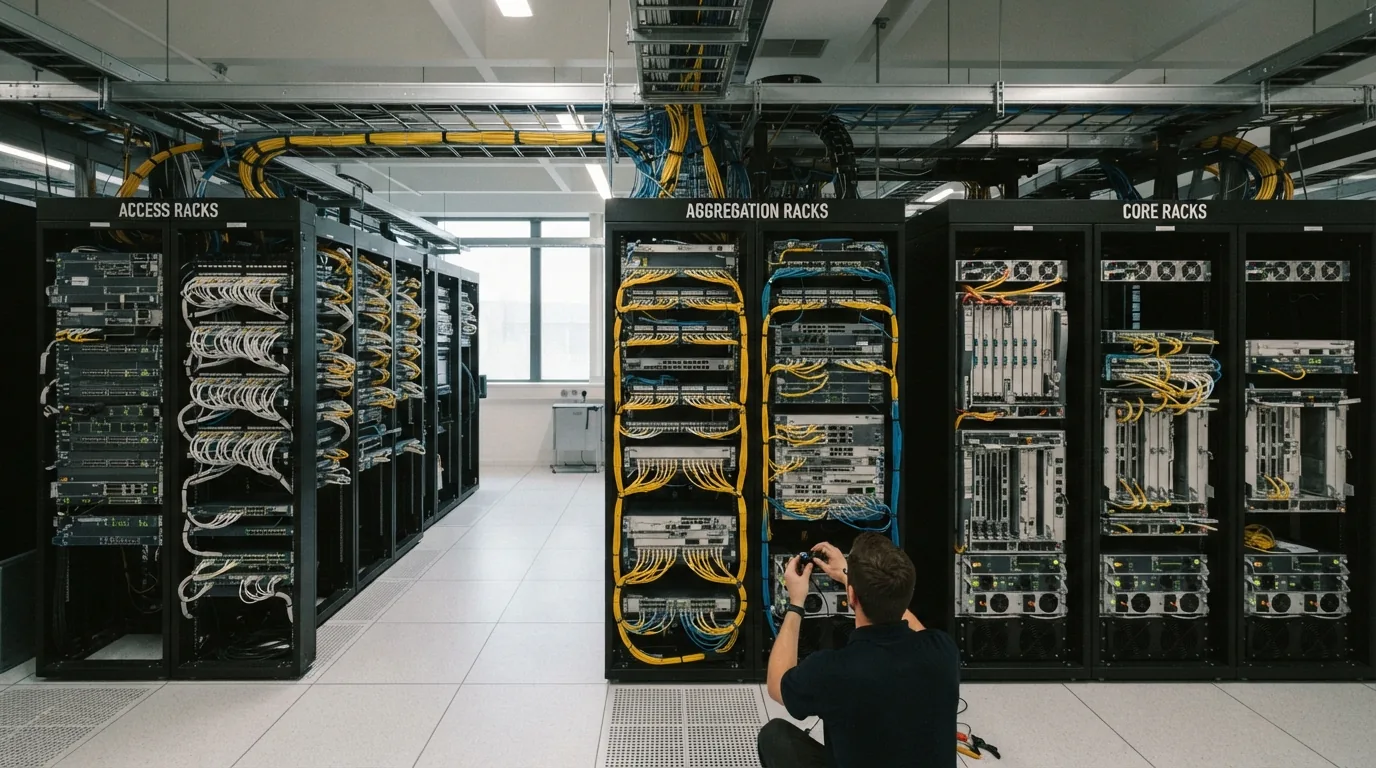
Доступ, агрегация и ядро являются логическими ролями. В небольшой сети их можно совмещать на одном узле, в распределенной физически разносить. Три уровня не означают обязательные три отдельных устройства или одинаковую схему для всех операторов.
Первый уровень, доступ (Access), последний участок сети до абонента. Оборудование здесь физически подключает абонента: оптические терминалы GPON и XGS-PON, коммутаторы Ethernet, реже DSL на меди или LTE/5G для беспроводного подключения.
Агрегация собирает районные потоки. OSPF или IS-IS могут обеспечивать внутреннюю достижимость, MPLS или другие механизмы обслуживать VPN. Протокол зависит от архитектуры. Для сегментации проверяют маршруты, фильтры и разрешенные потоки.
Ядро связывает узлы и регионы. Скорость и pps выбирают по нагрузке и отказам. Серия Eltex ME или BR9008 не заменяет проверку SKU, модулей, лицензий и таблиц. Всей линейке нельзя приписывать одинаковые 100–400 Гбит/с.
Ядро сети: маршрутизация и обмен трафиком
Внешняя маршрутизация: BGP и апстрим-провайдеры
BGP на внешней границе обменивается маршрутами с апстримами и peers по RFC 4271. Внутреннее ядро может передавать трафик по IGP, MPLS или Segment Routing без полной интернет-таблицы на каждом узле. ASN и адреса оформляют по отдельным политикам RIPE NCC через собственный или sponsoring LIR. Адреса также может предоставлять апстрим. Число внешних соседей и независимость каналов определяет проект, а не общий диапазон два-четыре.
Политики BGP определяют импорт, экспорт, приоритеты и ограничения. Local Preference влияет на выбор внутри AS, multipath зависит от условий равнозначности и реализации. RPKI с проверкой ROA помогает проверять origin, но не доказывает подлинность всего пути AS. Для full-view проверяют RIB, аппаратную FIB, IPv4/IPv6, соседей, обновления и память по платформе. Универсальных 8–16 ГБ для любого маршрутизатора недостаточно как критерий.
Точки обмена трафиком (IX)
IX позволяет обмениваться трафиком с участниками через общую инфраструктуру. Маршруты получают по двустороннему пирингу или через route server при выполнении политики. Проверяют доступные площадки, участников, скорость порта и условия обмена. Подключение оплачивается по договору, «бесплатный пиринг» не означает отсутствие затрат на порт и транспорт.
IX может снизить транзитную нагрузку и задержку для доступных через пиринг направлений. Прямой путь к Яндексу, VK или другому сервису не гарантирован одним подключением. IX не заменяет полноценный транзит: при отказе апстримов сохраняются лишь маршруты доступных peers. Это учитывают в схеме резервирования и проверяют испытанием.
Локальные CDN-кеши размещают по соглашению с контент-провайдером, если профиль нагрузки и условия действующей программы это оправдывают. Проверяют доступность программы, требуемый поток, место и питание. Экономию измеряют по доле обслуженного контента. Кеш не обязателен для каждого крупного оператора и не дает заранее гарантированного процента сокращения транзита.
Граница, транспорт и обмен контентом решают разные задачи. Общую трассу аплинков не исправляет мощный маршрутизатор, CDN не обеспечивает доступ ко всему интернету.
Уровень агрегации и BRAS
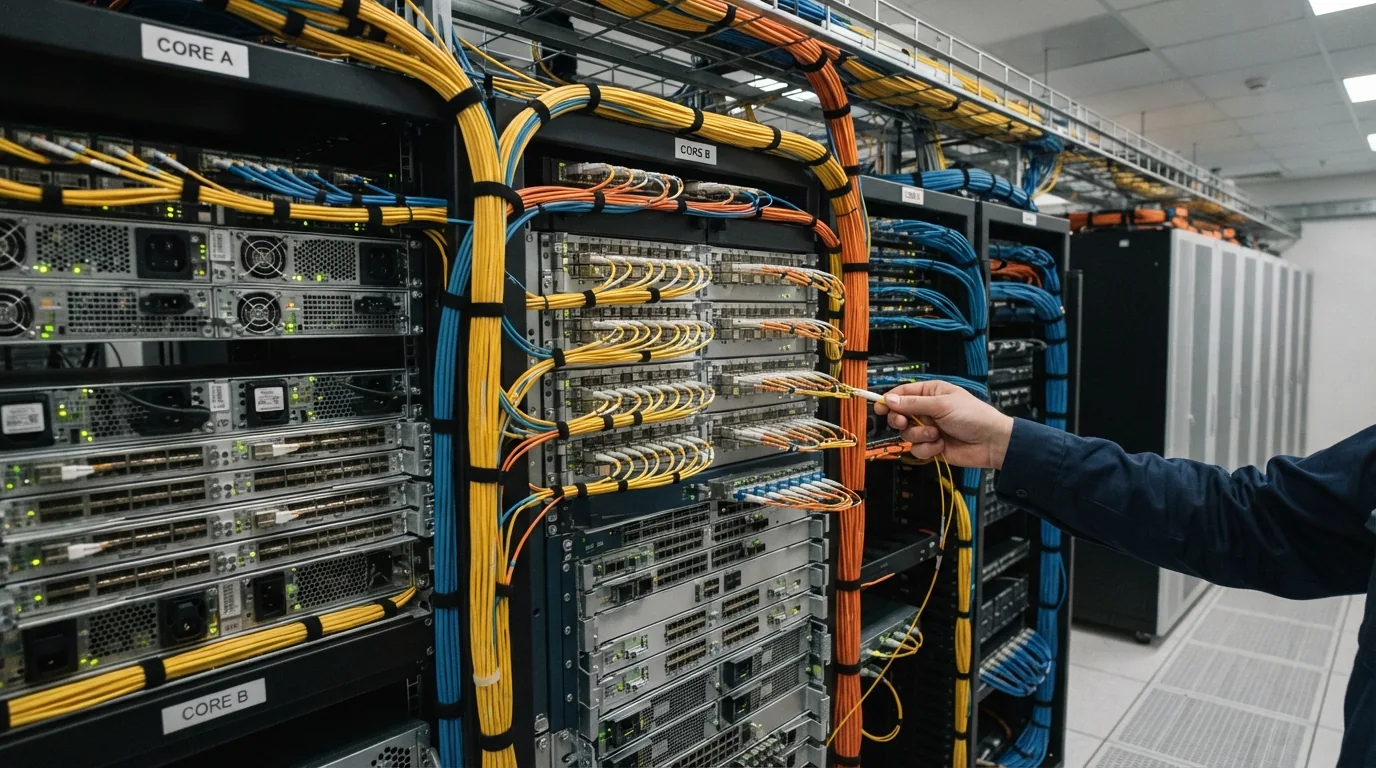
Агрегация связывает доступ, сервисы и ядро. Четыре возможные функции ниже могут совмещаться или размещаться отдельно.
Коммутаторы агрегации собирают потоки доступа. Порты, буферы, QoS, IPv6 и резерв питания выбирают по нагрузке. MPLS и горячая замена присутствуют не у каждой L2/L3-платформы, их проверяют в спецификации.
BRAS или BNG терминирует PPPoE/IPoE, применяет политики доступа и связывается с AAA. Выдача адресов и учет могут выполняться совместно с DHCP/RADIUS. Аппаратный BNG и программный vBNG выбирают по сессиям, функциям и отказам, без неподтвержденного общего тренда вытеснения.
CGNAT преобразует абонентские адреса в публичный IPv4-пул. Емкость портов, сессии и скорость создаваемых соединений рассчитывают отдельно. Журналы связывают абонента, внешний IP, порт, протокол и время. Состав хранимых событий и сроки определяют применимые требования и проект, без трех лет для любой технической записи.
Собственный DPI используют для коммерческих политик, классификации и аналитики по задачам сети. Его необходимость не определяется порогом «среднего оператора». Обязанности по ТСПУ проверяют отдельно. Также учитывают ограничения TLS, QUIC и зашифрованных имен, без обещания видеть все приложения.
Готовые сборки коммутаторов и маршрутизаторов для уровня агрегации собраны в отдельном разделе каталога, где можно подобрать сетевое оборудование под конкретную емкость и топологию сети.
Регуляторные системы в архитектуре: ТСПУ и СОРМ
Где ставится регуляторное оборудование
Размещение ТСПУ, направления охвата и включение определяет установленная согласованная схема. Нельзя назначить всем операторам единственное место между агрегацией и ядром. Проверяют питание, каналы управления, пропускную способность и поведение при отказе. В условной архитектуре обозначают обязательные направления, но порядок прохождения IX и апстримов уточняют для конкретной сети.
СОРМ включает функции и источники, предусмотренные применимыми требованиями и планом. Абонентскую ИС, данные соединений и содержание сообщений рассматривают раздельно. Для АПК проверяют документ конкретного исполнения, а не «сертификацию ФСБ вендора». Состав, хранение, управление и доступ определяют действующие акты. Это не обязательно ручная выгрузка оператором по отдельному запросу.
Резервирование согласуют по требованиям и поведению при отказе. Общей нормы «не менее двух узлов» без основания нет. Последствия нарушения определяет установленная процедура, сбой не прекращает деятельность автоматически.
Условный путь данных: ONT/коммутатор доступа → агрегация → BNG → CGNAT для нужного IPv4 → внешняя граница → апстрим или IX. IPv6 не требует той же IPv4-трансляции. ТСПУ и источники СОРМ подключают по согласованной схеме, а не автоматически «до IX». Плоскость данных передает пакеты. Плоскость управления строит маршруты и политики. Плоскость администрирования обеспечивает AAA, мониторинг, журналы и OOB. Ее изолируют, разрешая только нужные служебные потоки.
Различия по масштабу оператора
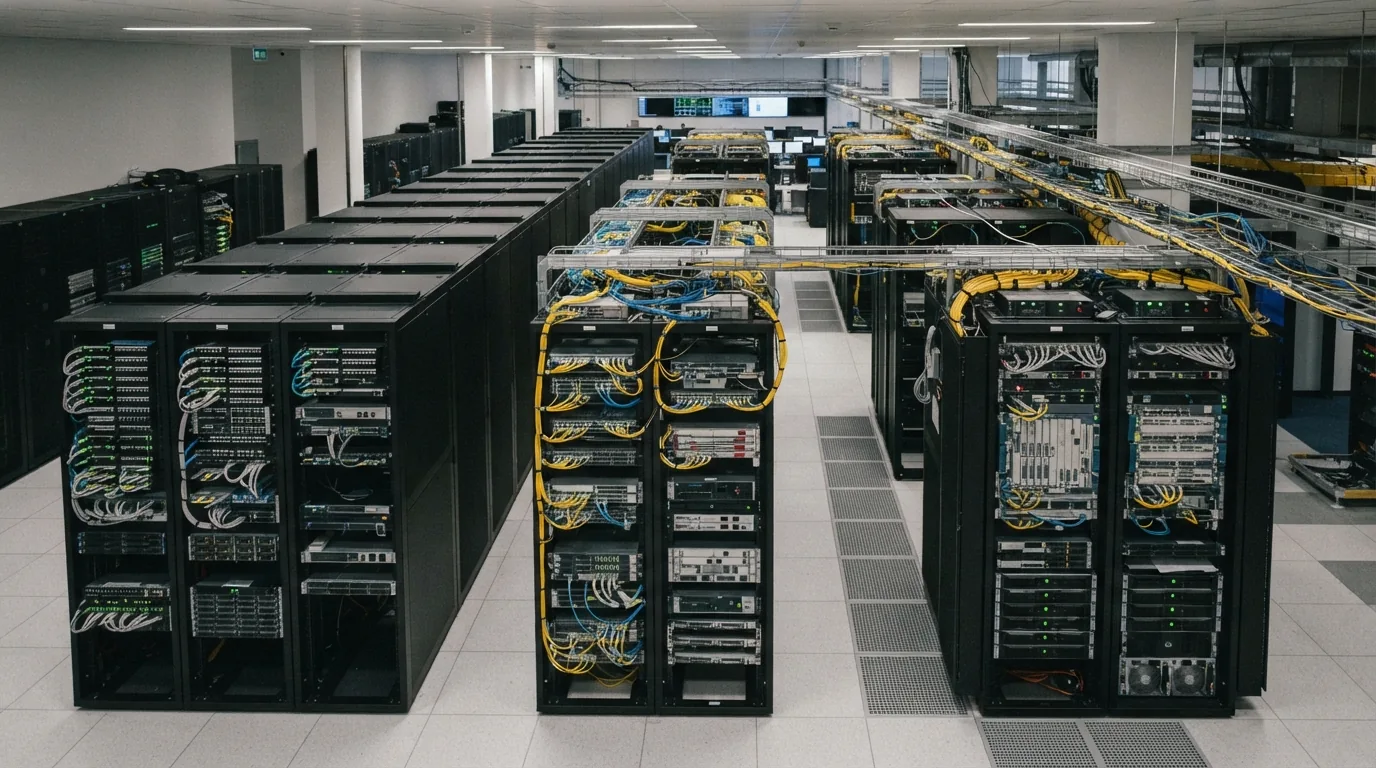
Архитектура сети зависит от размера оператора: копирование чужой схемы означает либо лишние расходы, либо нехватку емкости.
В компактной локальной сети роли могут совмещаться. Внешнюю маршрутизацию можно строить с ASN оператора или услугами апстрима по договору. Выбор одного или нескольких BNG зависит от нагрузки и допустимого простоя. Требования СОРМ и ТСПУ не становятся «минимальными» только из-за числа абонентов. Общую серверную проверяют на единые точки отказа.
Региональная сеть может разнести доступ, агрегацию и ядро по площадкам. ASN, число IX и апстримов определяют независимость маршрутов и услуги. Аппаратный BNG или vBNG выбирают по функциям и испытанию аварийной нагрузки. Нет обязательного набора на диапазон 10–100 тысяч договоров.
В межрегиональной сети оценивают иерархию транспорта, задержки, доставку служебных данных и запас каналов. Собственные магистрали, аренда, MPLS и другие технологии являются проектным выбором. Размещение регуляторных узлов согласуют, CDN-кеши устанавливают по договоренности, а не автоматически в каждом регионе.
Ошибка малого оператора — копирование архитектуры крупного, это избыточные затраты. Ошибка крупного — упрощение архитектуры малого, тогда сети не хватает емкости и отказоустойчивости уже на этапе роста.
Заключение
Доступ, агрегация и ядро описывают роли. BNG связывает абонента с услугой, CGNAT обслуживает нужные IPv4-сценарии, внешняя граница выбирает доступные маршруты. DPI и CDN добавляют по задачам. ТСПУ и СОРМ включают по согласованной схеме с применимыми обязанностями. Отдельно проектируют данные, управление маршрутами и администрирование.
В штатном и отказном режимах проверяют достижимость, скорость, сессии, события и доступ администраторов. Запас обосновывают нагрузкой. Чужая схема по одному числу абонентов может дать лишние затраты или недостаточную доступность.
Мы подбираем оборудование для провайдеров связи под конкретную архитектуру сети: от коммутаторов доступа до магистральных маршрутизаторов ядра, с учетом текущей нагрузки и планов роста.